Exemples de mails de phishing : 6 vrais messages décortiqués et les indices pour les repérer
Faux remboursement Ameli, fausse amende, faux quota de messagerie, fausse convocation : six vrais mails de phishing décortiqués indice par indice, le faux changement de RIB qui vise les entreprises, la conduite à tenir et une fiche réflexe à télécharger.
Un mail de phishing ne ressemble plus à un message truffé de fautes envoyé par un prince lointain. Il prend les couleurs de l'Assurance maladie, des impôts, d'un fournisseur ou du service informatique de votre propre organisation, et il arrive au moment où l'on a autre chose à faire. Pour s'en protéger, rien ne remplace l'entraînement de l'œil sur de vrais messages, et c'est souvent par là que commencent les agences de cybersécurité lorsqu'elles forment des équipes.
En bref : un mail de phishing, ou hameçonnage, se fait passer pour un organisme de confiance afin de vous faire cliquer sur un lien, ouvrir une pièce jointe, donner un mot de passe, des coordonnées bancaires ou faire un virement. Huit indices le trahissent presque toujours : l'adresse de l'expéditeur, l'urgence, l'appât ou la menace, le lien, la pièce jointe, la donnée demandée, les incohérences et le ton. En cas de doute, ne cliquez pas, vérifiez par un autre canal et signalez le message.
Cette page montre six vrais mails de phishing, capturés tels que les ont publiés Cybermalveillance.gouv.fr, le dispositif national d'assistance aux victimes, et l'université de Lille. Chacun est décortiqué indice par indice. Suivent les campagnes les plus vues en 2025, le faux changement de RIB qui vise les entreprises, la conduite à tenir et une fiche réflexe à télécharger pour vos équipes.
Notre méthode. Les captures ont été faites le 12 novembre 2026 sur les pages citées ; les contenus de Cybermalveillance.gouv.fr sont publiés sous licence Etalab 2.0. Les chiffres viennent de son rapport d'activité 2025. Les liens visibles dans les captures sont des images : ils ne mènent nulle part. Nous n'avons pas analysé ces messages nous-mêmes en laboratoire : nous reprenons et commentons ce que les organismes ont publié.
Le phishing en chiffres
Dans son rapport d'activité 2025, Cybermalveillance.gouv.fr indique que l'hameçonnage figure au premier rang des menaces avec un tiers des demandes d'assistance, tous publics confondus : 108 000 demandes, en hausse de 70 %. Il est la menace numéro un pour les particuliers, avec 32,9 % des demandes.
Pour les entreprises et les associations, le tableau est plus inquiétant qu'il n'y paraît :
- le piratage de compte arrive en tête, avec 21 % des parcours d'assistance (+52 %), et le rapport le présente comme une conséquence des fuites de données et des hameçonnages réussis ;
- l'hameçonnage est le second motif, avec 16 % des diagnostics (+29 %) ;
- la fraude au virement entre dans le trio de tête, avec 13,5 % des assistances et des diagnostics en progression de 93 % par rapport à 2024.
Autrement dit, un mail piégé ne coûte pas seulement le temps d'un clic : il ouvre souvent la porte à un compte piraté ou à un virement détourné.
Six vrais mails de phishing, décortiqués
1. Le faux remboursement de l'Assurance maladie
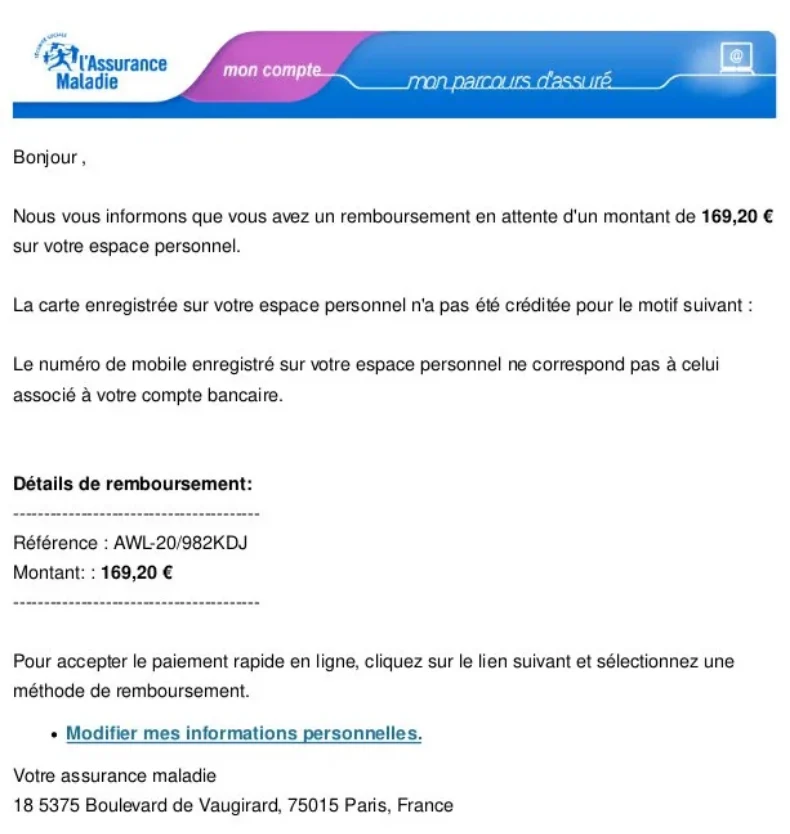
Les indices. L'appât d'abord : un remboursement qui attend, qu'on ne veut pas laisser filer. Puis un prétexte administratif crédible, un numéro de téléphone qui ne correspondrait pas à celui du compte bancaire, et un seul lien, « Modifier mes informations personnelles ». La référence de dossier et le montant au centime donnent un air sérieux. La salutation, elle, reste anonyme.
Ce que dit l'organisme. Selon Cybermalveillance.gouv.fr, l'Assurance maladie « n'utilise pas de référence de dossier dans l'objet des e-mails qu'elle envoie », « ne demande jamais de validation de remboursement » et « n'écrit jamais en rouge dans ses messages ». Trois règles simples qui suffisent à démasquer ce type de message.
2. Le faux remboursement d'impôts, et le faux site derrière
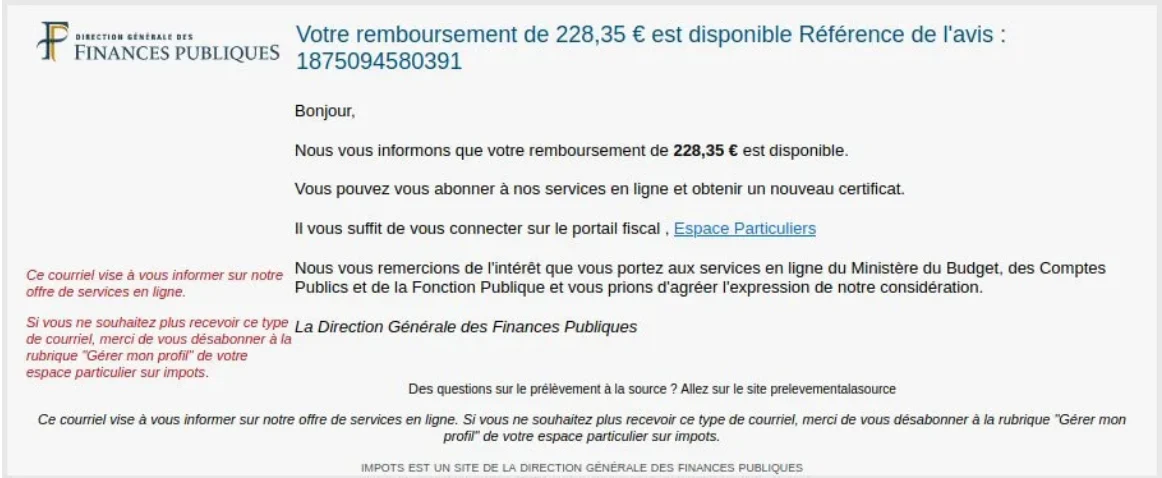
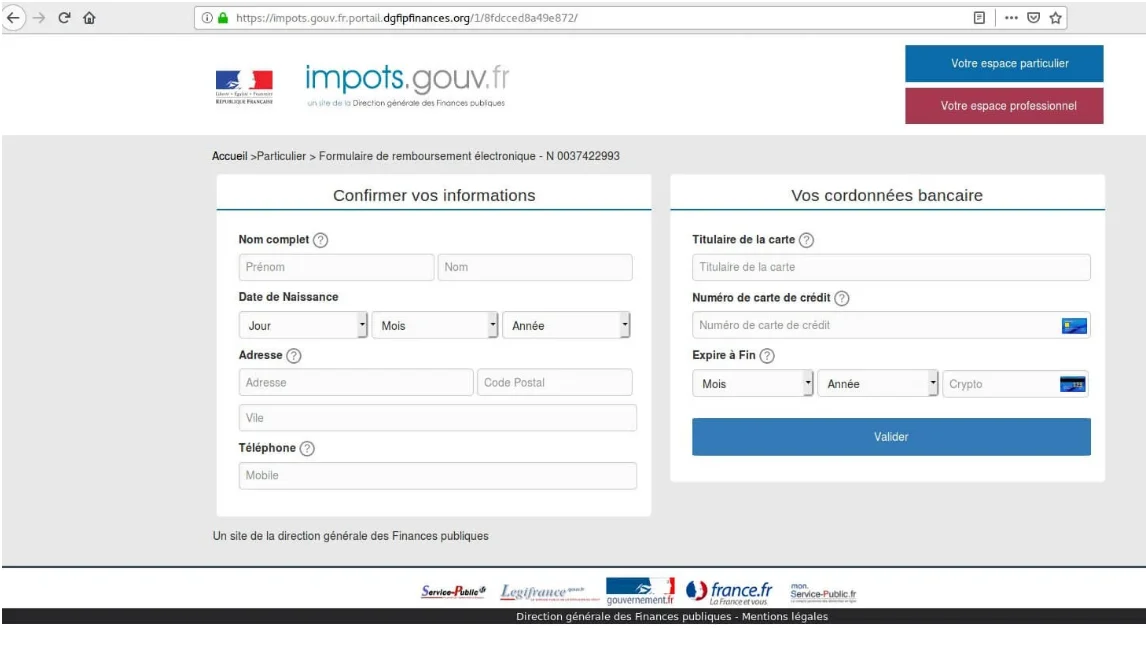
Les indices. Le message est sobre, presque élégant, et reprend la mise en page de l'administration. Tout se joue après le clic : le faux site demande l'identité, puis les coordonnées de la carte bancaire. C'est l'incohérence décisive, car un remboursement d'impôt ne passe pas par une carte.
Ce que dit l'organisme. Un vrai remboursement « ne transiterait jamais par votre carte bancaire » : il est versé sur le compte enregistré auprès des services fiscaux. Les services de la DGFiP « ne demandent jamais de coordonnées bancaires » par message. Et le nom affiché de l'expéditeur ne prouve rien : selon Cybermalveillance.gouv.fr, « l'identité de l'expéditeur réel d'un message peut assez aisément être maquillée ».
3. La fausse notification de fraude fiscale
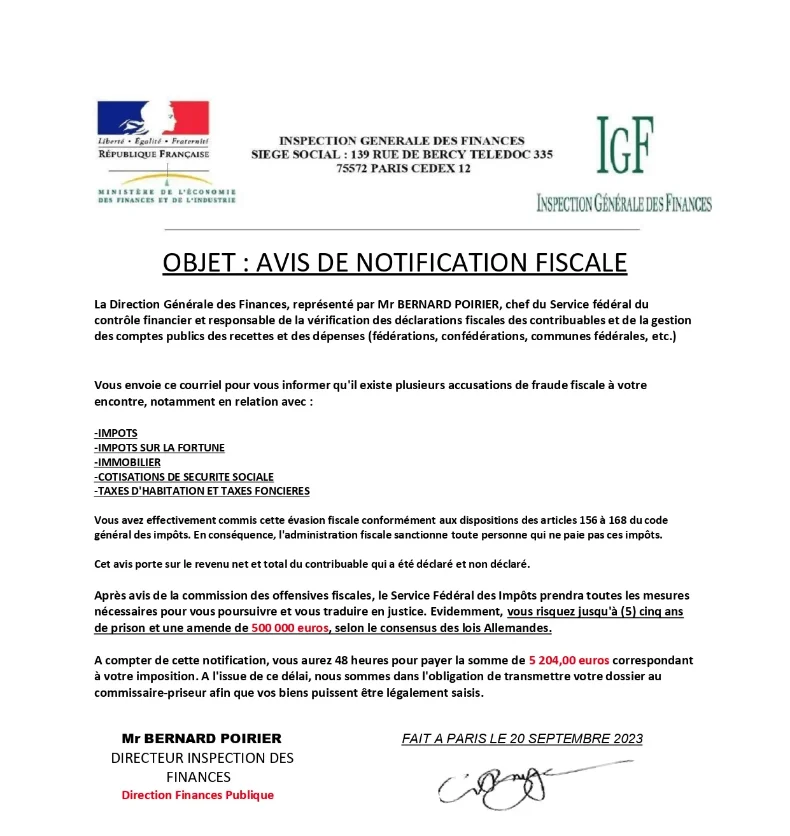
Les indices. Ici, ce n'est plus l'appât mais la peur : accusation, menace de poursuites et de prison, somme à payer dans un délai très court. Le document accumule les signes officiels (logos, articles de code, signature) et se trahit par leur mélange : un « service fédéral des impôts » qui n'existe pas en France et une mention des lois allemandes. Cybermalveillance.gouv.fr note que ces messages font référence aux textes « de manière peu cohérente ».
Ce que dit l'organisme. La Direction générale des Finances publiques, citée par Cybermalveillance.gouv.fr, est formelle : dans un cas réel de contrôle, « la DGFiP adresse un courrier papier avec accusé de réception et jamais une telle notification par messagerie ».
4. La fausse amende ANTAI
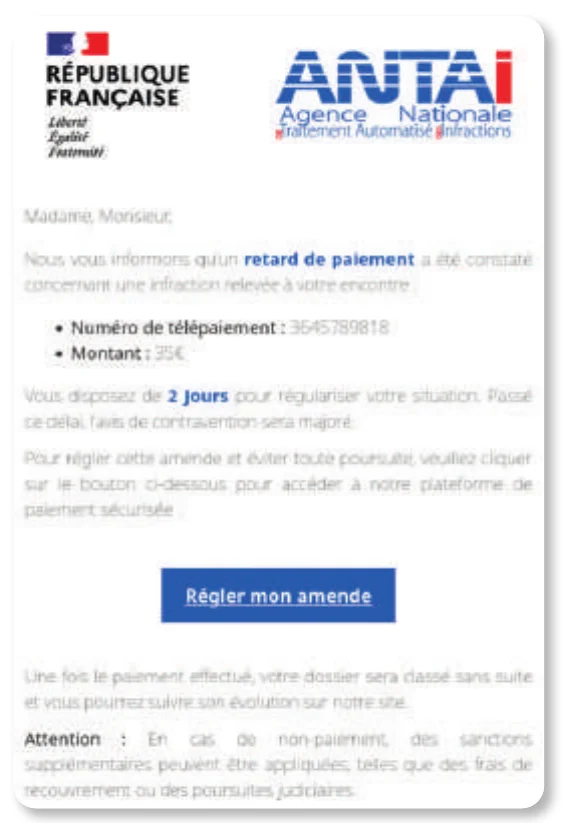
Les indices. Un petit montant, un numéro de télépaiement, deux jours pour régler et une menace de majoration : tout pousse à payer vite pour avoir la paix. Le bouton « Régler mon amende » remplace le site officiel, que l'on aurait pu ouvrir soi-même.
Ce que dit le rapport. En 2025, quelques sites de ce type disposaient d'un vrai module de paiement : les escrocs « dérobaient alors 135 € par victime », en plus des données de carte récupérées pour plus tard. Payer ne règle donc rien, au contraire.
5. Le faux « quota de messagerie », celui qui vise les organisations
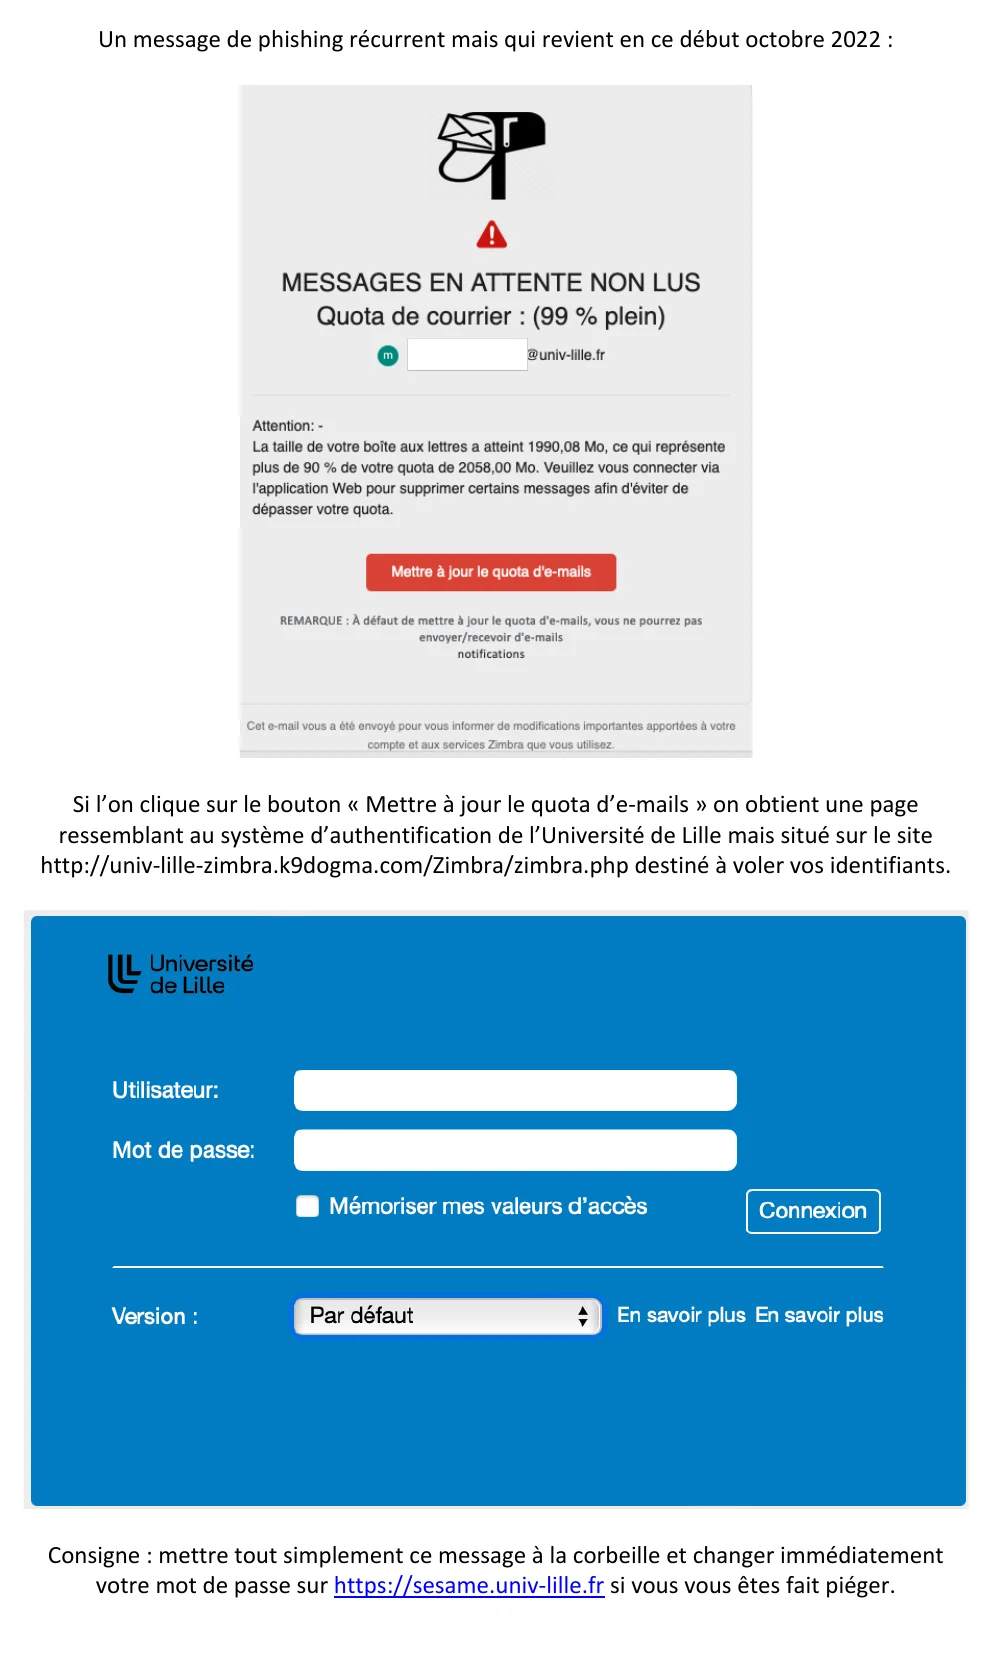
Côté entreprise, ce cas parle davantage, parce qu'il imite un message interne. L'université de Lille l'a signalé comme « un message de phishing récurrent mais qui revient en ce début octobre 2022 ». Le message annonce une boîte presque pleine et des messages bloqués, puis propose un bouton de mise à jour. La page qui s'ouvre reprend le logo et le formulaire de connexion de l'université, mais elle est hébergée sur univ-lille-zimbra.k9dogma.com.
Les indices. Le chiffre du bandeau et celui du texte ne concordent pas ; la mise en page ne ressemble pas aux messages habituels du service informatique ; et surtout, l'adresse de la page n'est pas celle de l'organisation. La consigne de l'université tient en deux gestes : mettre le message à la corbeille, et changer immédiatement son mot de passe si l'on a déjà saisi ses identifiants. C'est le scénario le plus courant derrière les piratages de comptes de messagerie professionnelle.
6. La fausse convocation de police
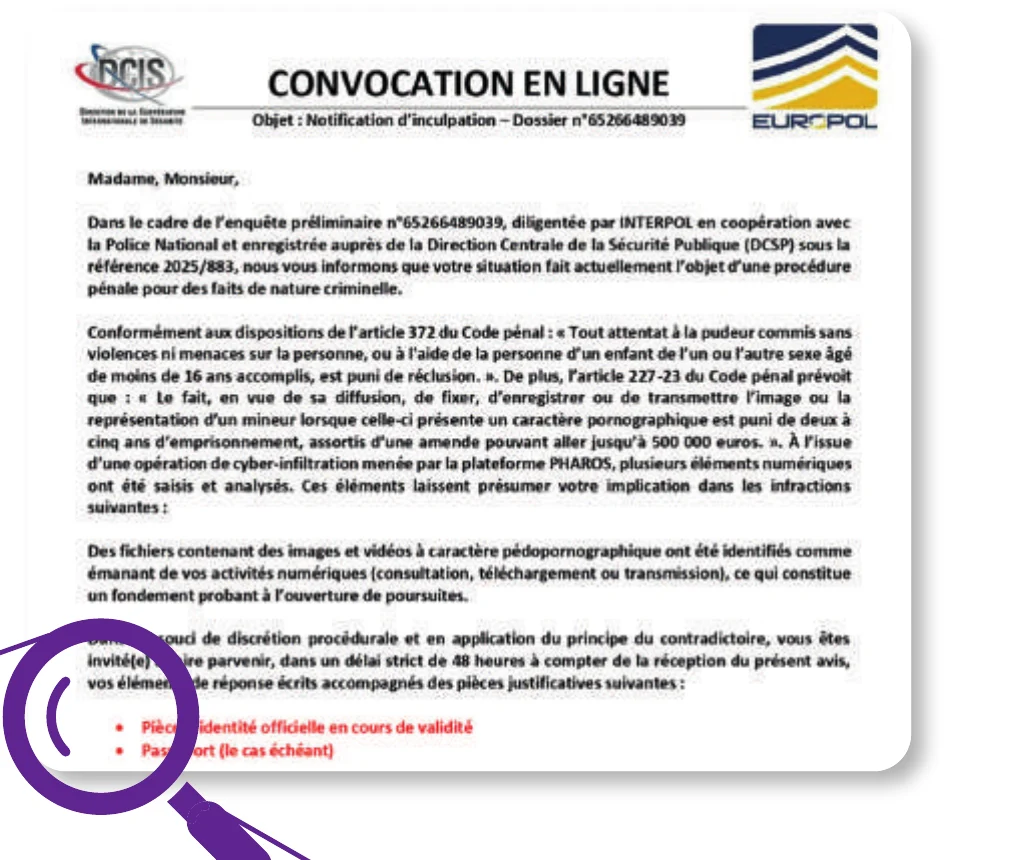
Les indices. Un empilement d'institutions (Europol, Interpol, la police, la plateforme PHAROS), un numéro de dossier interminable, des articles de loi recopiés et une accusation grave conçue pour paralyser. La nouveauté relevée dans le rapport : au lieu de demander de l'argent tout de suite, ces fausses convocations réclament des copies de pièces d'identité, matière première d'une usurpation d'identité.
La règle. Face à ce type de message, ne répondez pas, ne transmettez aucun document d'identité et signalez-le. Si vous avez un doute réel sur une procédure, contactez vous-même le commissariat ou la gendarmerie par leurs coordonnées officielles.
Les campagnes les plus vues en 2025
Le rapport d'activité de Cybermalveillance.gouv.fr dresse la liste des thèmes qui ont circulé en masse en 2025. Ils changent peu d'une année sur l'autre :
- le colis en attente : un problème de livraison et quelques euros à payer pour un réacheminement, la marque la plus usurpée étant, comme en 2024, Mondial Relay ;
- la contravention aux couleurs de l'ANTAI et d'Amendes.gouv.fr ;
- la fausse confirmation de commande aux couleurs d'Amazon, d'autant plus crédible que ces messages étaient personnalisés avec des informations personnelles et bancaires des destinataires, probablement issues de fuites de données ;
- le péage impayé, nouveauté de l'année, usurpant Vinci Autoroutes (ULYS) et SANEF au moment du passage aux péages sans barrière ;
- les classiques : impôts, Assurance maladie et renouvellement de carte Vitale, ainsi que SNCF ou EDF.
Pour une entreprise, cette liste a une utilité directe : ce sont les thèmes à montrer en priorité lors d'une sensibilisation, parce que ce sont ceux que vos équipes recevront aussi sur leurs adresses professionnelles.
En entreprise : le faux changement de RIB
Dans le rapport 2025, la fraude au virement entre dans les trois premières menaces pour les entreprises, avec des diagnostics en hausse de 93 %. Le scénario est connu : un faux fournisseur, ou un faux dirigeant, demande de payer sur un nouveau compte. Aucune capture publique ne montrant un tel message d'entreprise, nous l'avons reconstitué à partir du scénario décrit par Cybermalveillance.gouv.fr.
La parade est simple et ne demande aucun outil. Cybermalveillance.gouv.fr la résume ainsi : face à un paiement demandé sur un RIB inhabituel, « appelez votre créancier sur son numéro habituel pour lui faire confirmer le message et les coordonnées du RIB reçus ». Le numéro habituel, pas celui qui figure dans le mail. Inscrivez cette règle dans votre procédure de paiement, et faites-la valider par la direction : c'est elle qui protège le comptable qui ose retarder un virement « urgent ».
Les huit indices qui trahissent un mail de phishing
- L'adresse réelle de l'expéditeur. Le nom affiché ne prouve rien. Cybermalveillance.gouv.fr conseille : « Observez notamment avec attention le nom de domaine », la partie après l'arobase.
- L'urgence. Délai de quelques heures ou jours, compte bloqué, majoration : la précipitation est l'arme principale.
- L'appât ou la menace. Un remboursement, un gain, une commande à annuler, ou à l'inverse une amende, une accusation, une poursuite.
- Le lien. Survolez-le sans cliquer, ou appuyez longuement dessus sur téléphone : l'adresse affichée doit être celle de l'organisme.
- La pièce jointe. Facture inattendue, document « à signer », fichier à double extension : ne l'ouvrez pas sans vérifier.
- La donnée demandée. Mot de passe, numéro de carte, RIB, pièce d'identité : aucun organisme sérieux ne les demande par un lien dans un mail.
- Les incohérences. Logos mélangés, chiffres qui ne collent pas, références inventées, adresse de la page différente de celle du site officiel.
- Le ton et la langue. Formule générique, tournures étranges. Mais attention : selon Cybermalveillance.gouv.fr, « les fautes de français sont moins présentes qu'autrefois ». L'absence de fautes ne prouve rien.
Que faire si vous avez reçu, ou cliqué
Vous avez reçu le message, sans cliquer :
- ne répondez pas et ne cliquez sur rien ;
- signalez-le : Cybermalveillance.gouv.fr recommande de « signaler le message à Signal Spam ou au 33700 pour les SMS », de signaler le site frauduleux de phishing à Phishing Initiative et d'alerter l'organisme dont l'identité est usurpée ;
- en entreprise, transférez-le au service informatique avant de le supprimer, et conservez les preuves.
Vous avez cliqué ou saisi des informations :
- si vous avez donné un mot de passe, changez-le immédiatement, sur le site concerné et partout où vous l'utilisez ;
- si c'est le mot de passe de votre messagerie, c'est la priorité absolue : elle permet de réinitialiser tous les autres ;
- si vous avez donné vos coordonnées de carte, faites opposition auprès de votre banque ;
- en entreprise, prévenez immédiatement le service informatique ou votre prestataire : quelques minutes comptent pour couper un accès.
Pour être guidé pas à pas, Cybermalveillance.gouv.fr propose un assistant de diagnostic en ligne, 17Cyber.
Former ses équipes : ce que font les agences de notre annuaire
Dans notre annuaire, six réalisations d'agences sur 7 961 abordent le phishing ou l'hameçonnage. Ils montrent trois façons de s'y prendre.
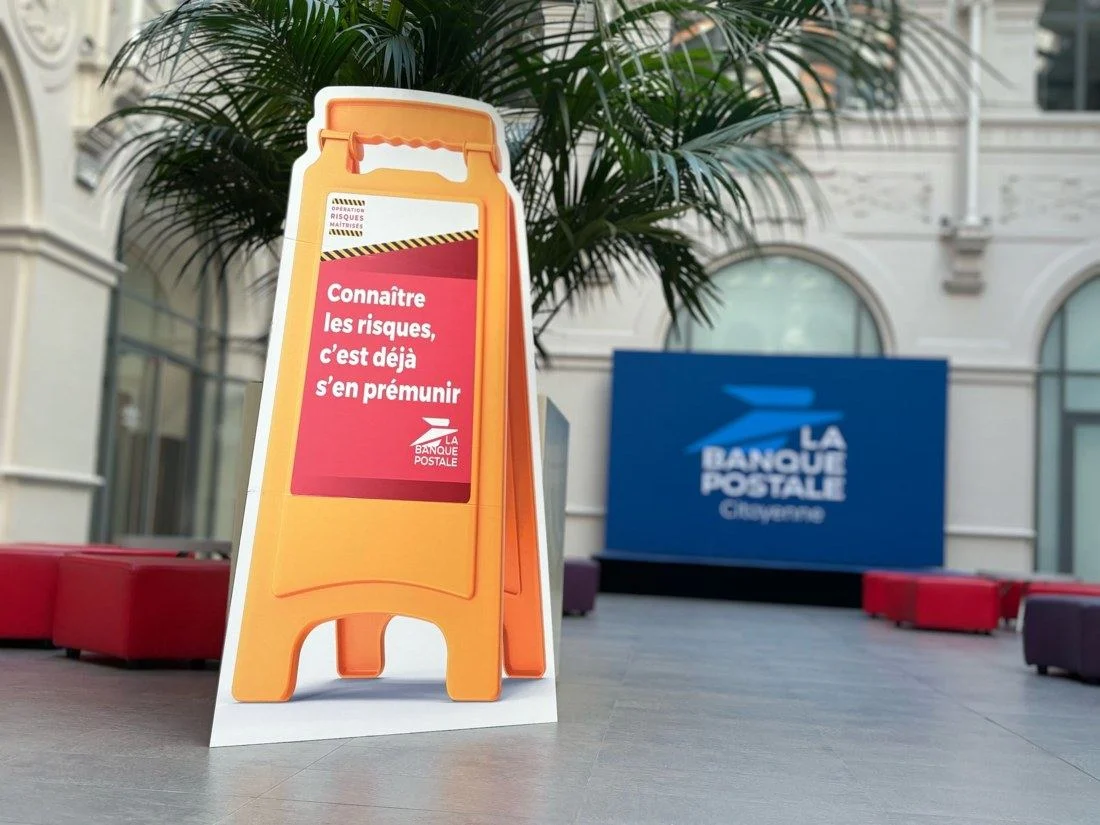
- Sensibiliser sans faire peur. Pour l'Opération Risques Maîtrisés de La Banque Postale, DUNK! a créé trois affiches qui détournent avec humour des signaux de danger du quotidien, dont la cyberattaque, la fraude et le phishing, installées dans les espaces de vie des salariés.
- S'entraîner régulièrement. ACI Technology intègre des tests de phishing réguliers à la sécurisation des entreprises qu'elle accompagne. Le principe de ces tests : envoyer de faux mails aux équipes, mesurer qui clique, puis expliquer.
- Verrouiller après l'alerte. Pour un cabinet de profession libérale alerté par une tentative d'hameçonnage, APE Conseil a mené un audit de sécurité puis activé la double authentification sur tous les comptes Microsoft 365 : même si un mot de passe est volé, il ne suffit plus.
Le phishing quitte aussi la boîte mail : CMULTIMEDIA a conçu VerifQR, un outil qui analyse un QR code avant de l'ouvrir, en réponse au « quishing », l'hameçonnage par QR code sur de faux parcmètres ou de faux avis d'amende.
Quand faire appel à un prestataire
Une petite structure peut commencer seule : diffuser la fiche réflexe ci-dessous, inscrire la règle du rappel pour tout changement de RIB, activer la double authentification sur la messagerie et rappeler les règles d'usage dans une charte informatique. Un prestataire devient utile pour mesurer le niveau réel des équipes par des campagnes de faux phishing, auditer la configuration de la messagerie et des comptes, ou intervenir vite après un incident.
Avant de choisir, demandez comment les campagnes de test sont conduites et restituées (sans désigner de coupables), ce qui est livré après l'audit et quel délai d'intervention est garanti en cas d'incident. Les ordres de grandeur sont détaillés sur notre page combien coûte une agence de cybersécurité.
Fiche réflexe phishing à télécharger
Deux pages au format Word, à imprimer ou à faire circuler : les huit questions à se poser avant de cliquer, la conduite à tenir après un clic, et un modèle de message pour prévenir ses collègues d'une campagne en cours.
Télécharger la fiche réflexe phishing (Word)
Questions fréquentes
Comment savoir si un mail est un phishing ?
Vérifiez l'adresse réelle de l'expéditeur et le nom de domaine, survolez les liens sans cliquer, et méfiez-vous de toute urgence, de tout gain inattendu ou de toute menace. En cas de doute, contactez l'organisme par son site ou son numéro habituel, jamais par les coordonnées du message.
Quels sont les différents types de phishing ?
Le phishing de masse aux couleurs d'une marque ou d'une administration, le phishing ciblé qui vise une personne ou un service précis, la fraude au faux RIB ou au faux dirigeant, et ses variantes hors mail : par SMS (« smishing »), par téléphone ou par QR code (« quishing »).
Où signaler un mail de phishing ?
Sur Signal Spam pour les courriels, au 33700 pour les SMS, et sur Phishing Initiative pour le site frauduleux. Prévenez aussi l'organisme dont l'identité est usurpée et, en entreprise, votre service informatique.
Que faire si j'ai cliqué sur un lien de phishing ?
Si vous n'avez rien saisi, fermez la page et surveillez vos comptes. Si vous avez saisi un mot de passe, changez-le immédiatement, à commencer par celui de la messagerie. Si vous avez donné votre carte, faites opposition. En entreprise, prévenez tout de suite le service informatique.
Ouvrir un mail de phishing, est-ce dangereux ?
Le danger vient surtout de ce que l'on fait ensuite : cliquer sur un lien, ouvrir une pièce jointe, répondre ou saisir des informations. Par prudence, ne téléchargez pas les images d'un message douteux et ne l'ouvrez pas sur un poste qui n'est pas à jour.
Comment savoir si ma boîte mail a été piratée ?
Des messages envoyés que vous n'avez pas écrits, des règles de transfert ou de tri que vous n'avez pas créées, des alertes de connexion inhabituelles ou des contacts qui reçoivent des messages étranges en votre nom. Changez alors votre mot de passe et activez la double authentification.
Quelle différence entre un spam et un phishing ?
Le spam est un message publicitaire non sollicité, gênant mais en général sans piège. Le phishing usurpe une identité pour vous voler des informations ou de l'argent.
Et pour vous faire accompagner, notre comparateur des agences de cybersécurité recense des spécialistes qui testent les équipes, durcissent les messageries et interviennent après un incident.
Sources
- Cybermalveillance.gouv.fr, Rapport d'activité 2025 (PDF)
- Cybermalveillance.gouv.fr, L'hameçonnage aux couleurs d'Ameli / Carte Vitale
- Cybermalveillance.gouv.fr, L'hameçonnage aux couleurs des impôts
- Cybermalveillance.gouv.fr, Escroquerie à l'accusation de fraude fiscale
- Cybermalveillance.gouv.fr, Arnaques par message électronique : comment identifier et déjouer l'hameçonnage ?
- Cybermalveillance.gouv.fr, Qu'est-ce que le phishing ou hameçonnage ?
- Cybermalveillance.gouv.fr, Que faire en cas de fraude au virement ou au « faux RIB » ?
- Université de Lille, alerte phishing « quota dépassé » (octobre 2022, PDF)
- Réalisations et visuels publiés sur les fiches des agences DUNK!, ACI Technology, APE Conseil et CMULTIMEDIA dans notre annuaire
Notez cet article