Charte informatique : 7 exemples réels décortiqués, ce que la CNIL exige, et une trame
La plupart des modèles de charte informatique sont des copies d'universités, rarement adaptées à une PME et souvent inopposables. Sept chartes réelles montrent ce qui se fait, ce qui a vieilli et ce qui manque, avant un cas de PME rempli en une page et une trame à télécharger.
Une charte informatique est le texte qui dit à chaque salarié ce qu'il peut faire, et ne pas faire, avec les outils que l'entreprise lui confie : comptes, mots de passe, messagerie, internet, matériel, données. La plupart des modèles qui circulent sont des copies d'universités ou de collectivités, rarement adaptées à une PME, et souvent inopposables parce que personne ne les a signées ni annexées au règlement intérieur. Ceux qui n'ont pas la ressource en interne passent par des agences de cybersécurité, qui rédigent la charte avec la politique de sécurité qu'elle est censée porter.
Cet article montre sept chartes informatiques réelles et publiées, lues en entier : deux annexes de règlement intérieur d'établissements d'enseignement, une charte hospitalière avec sa fiche d'approbation, une charte départementale écrite à la première personne, la charte d'une commune de huit pages, celle d'un centre de gestion et celle d'un ministère. Puis ce que la CNIL et l'ANSSI demandent d'y mettre, un cas de PME rempli en une page, et une trame à télécharger.
Ce qu'une charte informatique doit contenir, selon la CNIL et l'ANSSI
La CNIL ne se contente pas de recommander une charte, elle en dresse le contenu minimal : « Rédiger une charte informatique et lui donner une force contraignante (ex. : annexion au règlement intérieur) », avec au moins le rappel des règles de protection des données et des sanctions, le champ d'application, « la politique de mots de passe que l'utilisateur doit respecter » et les règles de sécurité, dont « signaler au service informatique interne toute violation ou tentative de violation suspectée de son compte informatique, toute perte ou vol de matériel », « ne jamais confier son mot de passe (ou équivalent) à un tiers » et « verrouiller (ou éteindre) son ordinateur dès que l'on quitte son poste de travail ».
Sur l'usage personnel, la position de la CNIL tient en deux phrases : « Une utilisation personnelle de ces outils est tolérée si elle reste raisonnable et n'affecte pas la sécurité des réseaux ou la productivité », et « C'est à l'employeur de fixer les contours de cette tolérance et d'en informer ses employés ». La charte est justement le support de cette information, « annexée ou non au règlement intérieur ». C'est aussi elle qui informe les salariés des dispositifs de contrôle : sans cette information, une journalisation ou un filtrage ne vaut rien devant un juge.
L'ANSSI a publié un « GUIDE D'ÉLABORATION EN 8 POINTS CLÉS POUR LES PME ET ETI », dont le dernier point, « S'ASSURER DE L'OPPOSABILITÉ DE LA CHARTE », règle la question que tout le monde se pose : une charte s'impose par « (signature de la charte ou annexe au contrat de travail) », ou bien « la charte peut être annexée au règlement intérieur de l'entité », auquel cas elle suit le circuit du règlement, avec consultation des représentants du personnel et transmission à l'inspection du travail. L'ANSSI rappelle aussi que « Les cas supposant l'intervention d'utilisateurs extérieurs », infogérance, sous-traitance, partenariats, « doivent également être pris en compte ». Une charte est-elle obligatoire ? Pas en tant que telle. Le règlement intérieur, lui, l'est « dans les entreprises de 50 salariés et plus », et c'est lui qui donne à la charte sa force.
Les sept chartes lues pour cet article couvrent toutes les mêmes rubriques de base, et aucune ne traite de l'IA générative. Le tableau ci-dessous résume ce que chacune aborde.
Sept chartes informatiques réelles, décortiquées
CentraleSupélec : l'annexe au règlement intérieur qui cite la CNIL
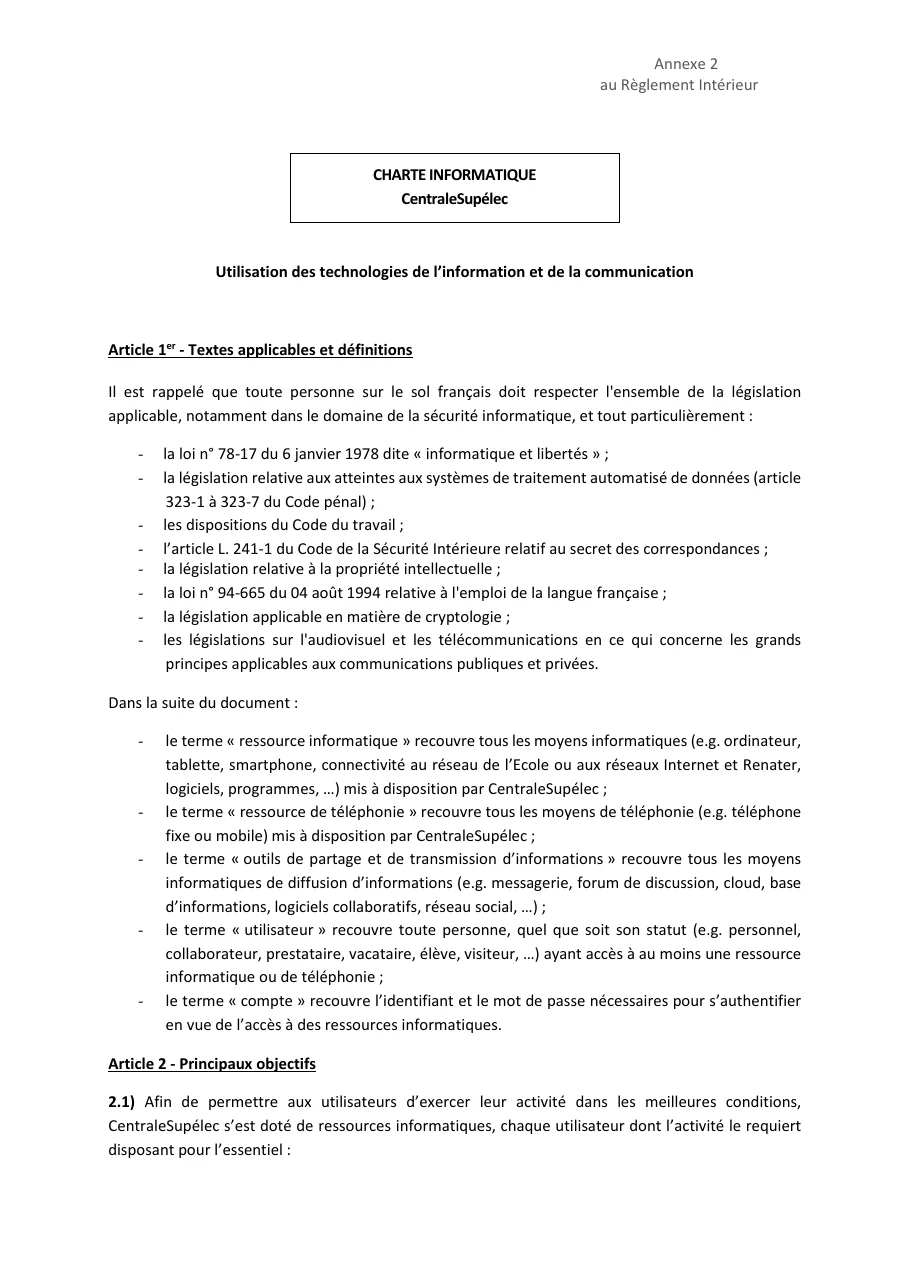
Le document est estampillé « Annexe 2 » au règlement intérieur, ce qui règle d'emblée son opposabilité. Son premier article liste les textes de loi et définit les termes, comme le recommande l'ANSSI. Sur l'usage privé, l'école reprend la formule de la CNIL presque mot pour mot : « CentraleSupélec tolère un usage raisonnable de ses » ressources, dans le cadre des nécessités de la vie courante et familiale. Le signalement est une obligation individuelle : « Chaque utilisateur doit signaler toute tentative de violation de son compte ». Et la sanction est renvoyée au disciplinaire : « Les non-respects de la charte informatique peuvent entraîner l'application de sanctions ». À copier : l'article de définitions en tête, qui évite les discussions sur ce qu'est un « moyen informatique ».
Université Paris Cité : le dossier « privé » et tout le reste réputé professionnel
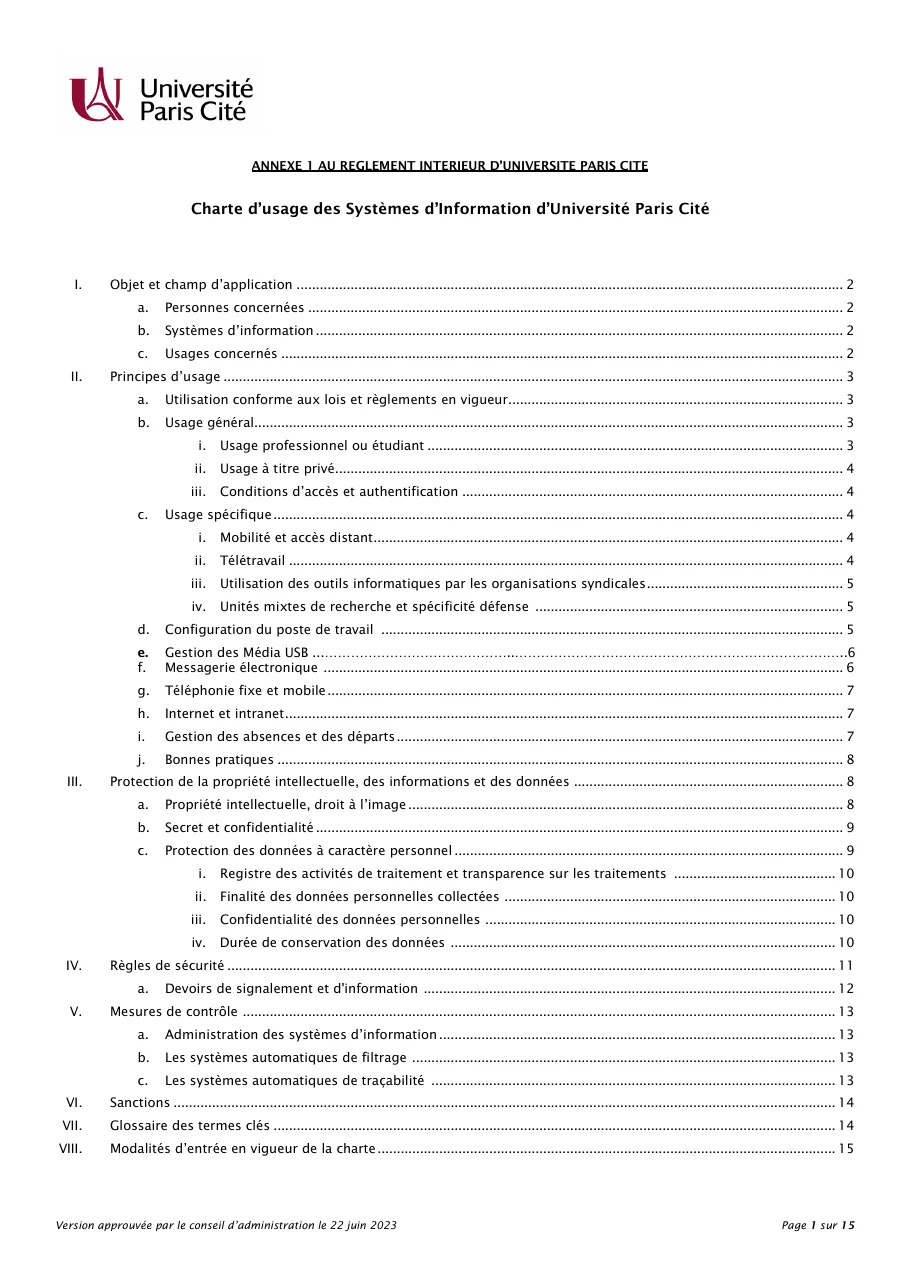
« ANNEXE 1 AU REGLEMENT INTERIEUR », « Version approuvée par le conseil d'administration le 22 juin 2023 » : la charte porte sa date et son circuit d'approbation en pied de page. Sa clause d'usage privé est la plus précise des sept. L'usage est toléré s'il reste « raisonnable, non lucrative, loyale et conforme aux règles et lois en vigueur », et « l'usage privé doit rester marginal ». Surtout, la charte tranche le statut des fichiers : l'utilisateur doit ranger ses données personnelles dans un dossier intitulé « privé », et les dossiers nommés Mes documents, perso ou personnel « sont réputés contenir des données professionnelles ». Cette clause anticipe le contentieux le plus fréquent, l'accès de l'employeur aux fichiers d'un salarié absent. À copier telle quelle.
CHU de Nice : la fiche d'approbation et la politique de mots de passe
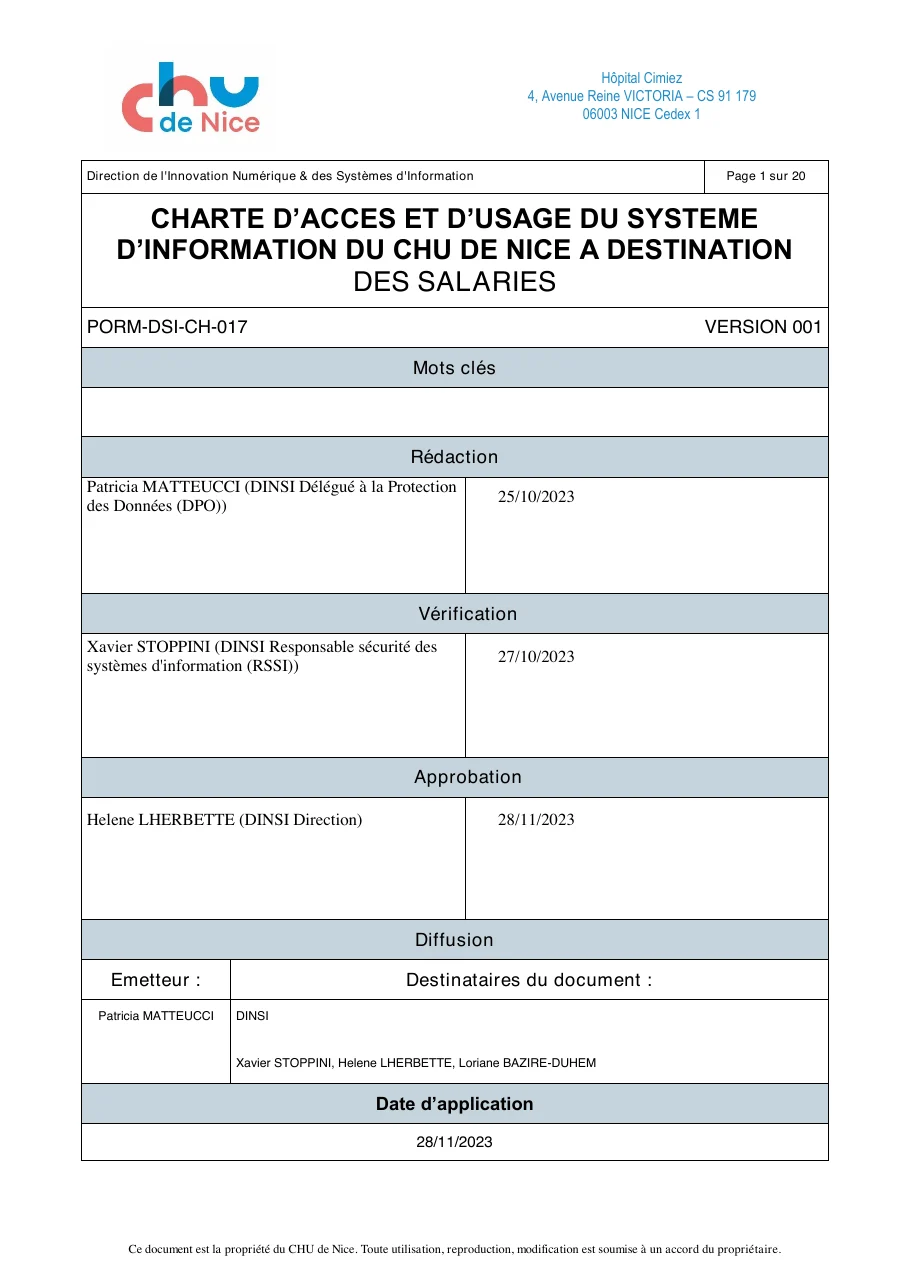
La charte hospitalière est présentée comme une procédure qualité, avec rédaction, vérification et « Approbation » nominatives, et une date d'application, « 28/11/2023 ». Elle détaille la politique de mots de passe : « Le mot de passe sera modifié par l'utilisateur dès la première connexion », et « Impossibilité d'utiliser deux fois le même mot de passe ». Elle se prononce sur les supports amovibles : « L'utilisation de périphériques amovibles type clés USB ou disques externes est fortement » déconseillée, avec analyse antivirus et chiffrement quand on y recourt. Elle a une section « Télétravail ». À copier : la page de garde, qui date la version et nomme les responsables, ce que presque aucune charte de PME ne fait.
Département des Yvelines : la charte écrite à la première personne
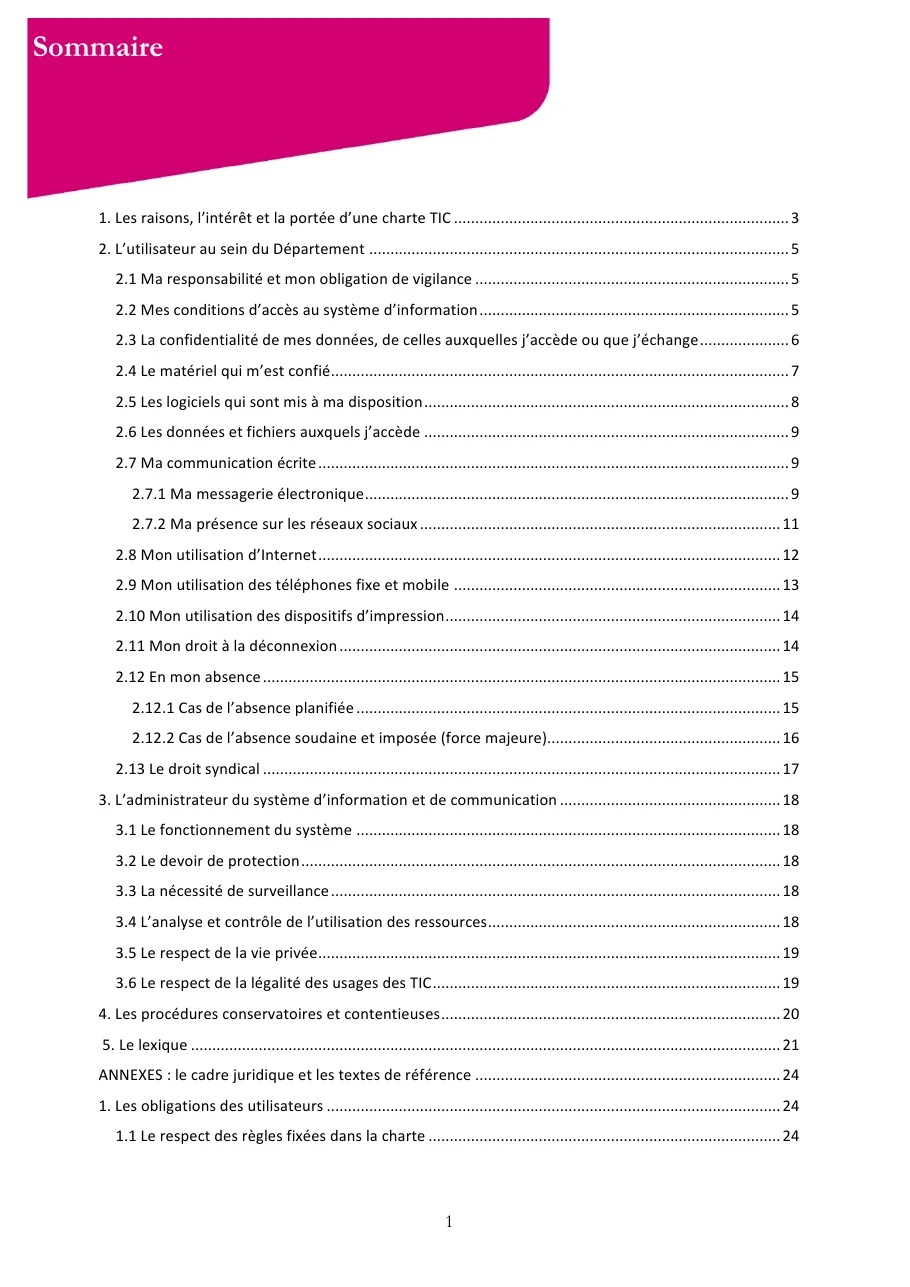
C'est la plus longue des sept, et la seule construite comme une suite d'engagements : « Ma responsabilité et mon obligation de vigilance », « Ma présence sur les réseaux sociaux », « Mon droit à la déconnexion ». Les clauses sont écrites au « je » : « Je m'engage à ne jamais utiliser (ou communiquer) mes identifiant et mot de passe professionnels » pour accéder à un service étranger au département, et « ne jamais « prêter » mon mot de passe ». Cette forme change la lecture : le salarié ne lit pas un règlement, il lit ce qu'il signe. Le revers, c'est la longueur, que peu de gens liront en entier. À copier : la première personne pour la partie engagements, sur deux pages, et le reste en annexe.
Commune du Hézo : huit pages pour une petite structure
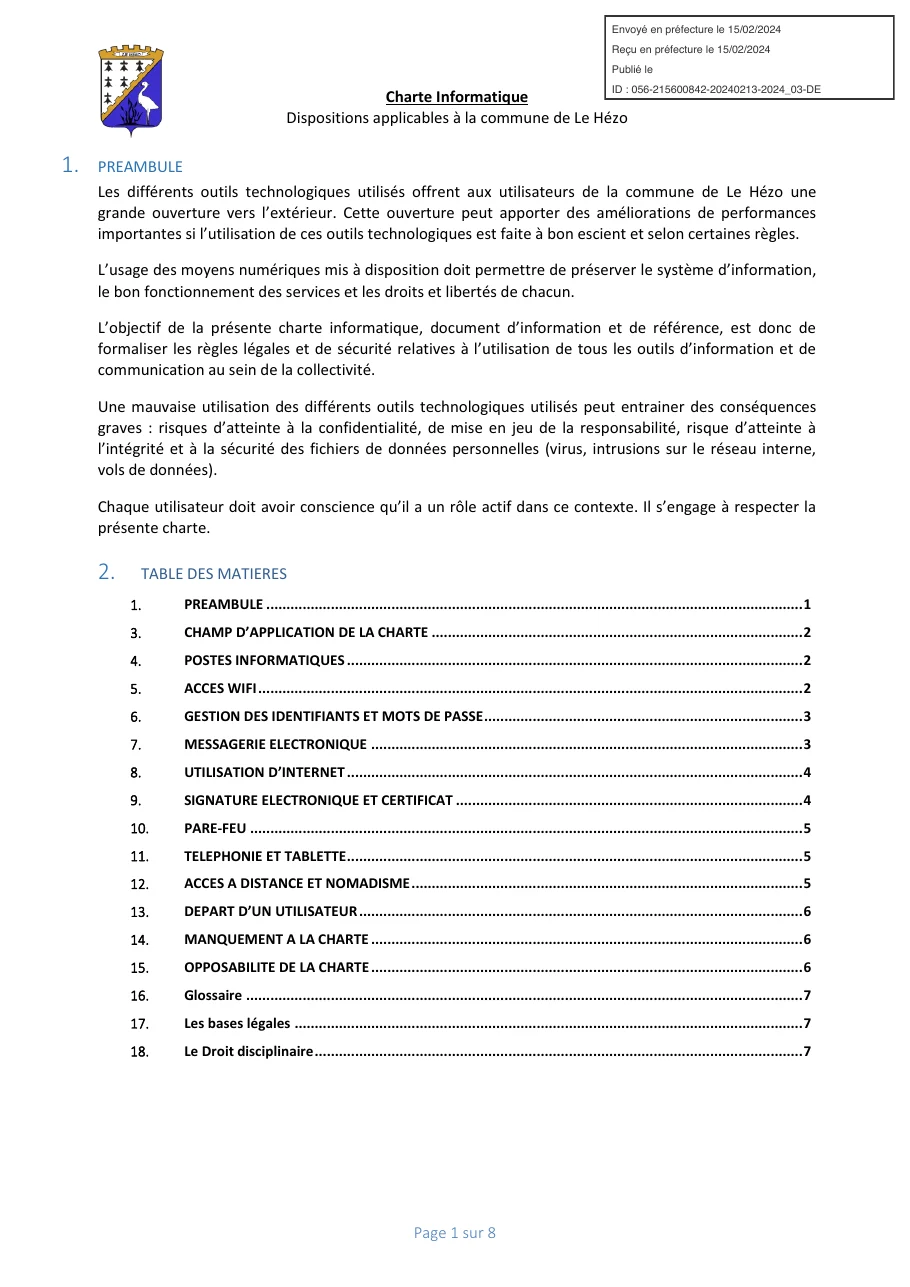
La charte de cette commune bretonne, « Envoyé en préfecture le 15/02/2024 », est le meilleur exemple pour une petite structure : huit pages, des sections courtes, un chapitre « ACCES A DISTANCE ET NOMADISME », un glossaire et les bases légales à la fin. Elle montre aussi ce qu'il ne faut plus recopier. Le mot de passe « doit obligatoirement être modifié tous les 6 mois au minimum », et « L'utilisation d'une banque de gestion de mot de passe doit être soumis à autorisation » : deux règles qui vont à rebours de ce que l'on conseille aujourd'hui, où le gestionnaire de mots de passe est l'outil à fournir, pas à autoriser. À copier : le format, la table des matières et le glossaire. À réécrire : la politique de mots de passe.
CDG 84 : la charte qui s'impose aussi aux prestataires
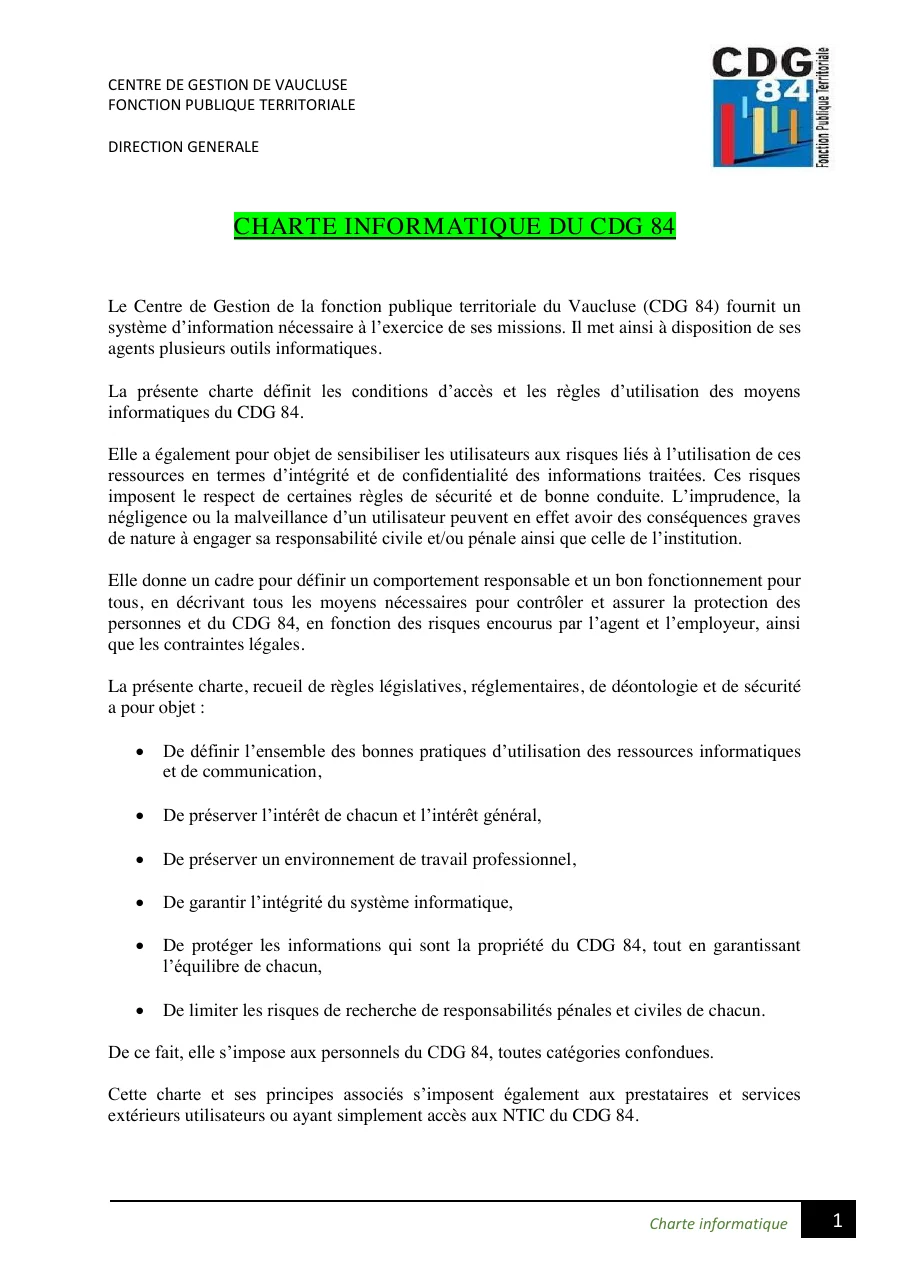
Le centre de gestion du Vaucluse écrit dès la première page que la charte et ses principes « s'imposent également aux prestataires et services » extérieurs ayant accès à ses outils. C'est le point que l'ANSSI signale et que la plupart des chartes de PME oublient, alors que l'infogérant, le freelance et le cabinet comptable ont souvent plus d'accès que les salariés. La tolérance d'usage privé est classique : « L'utilisation à titre privé de ces outils est tolérée, mais doit être raisonnable et ne pas » perturber le service. Et la sanction est disciplinaire : tout manquement à la « charte est susceptible de faire l'objet de sanctions disciplinaires ». À copier : la clause prestataires, à faire signer avec le contrat de prestation.
Ministère de l'éducation nationale : la charte de 2008 qui a vieilli
Cette charte, « DGRH – Version du 21/08/2008 », est encore diffusée par des universités à leurs personnels. Elle a une section « Utilisation professionnelle / privée » et une autre, utile, sur la « Continuité de service : gestion des absences et des départs », qui règle qui accède à la messagerie d'un absent et ce qu'il advient des fichiers d'un partant. Mais l'expression « mot de passe » n'y apparaît pas. Une charte de dix-huit ans qui ignore l'authentification, le télétravail, le téléphone personnel et l'IA n'est plus un cadre, c'est un document d'archive. À copier : la section absences et départs. À ne pas copier : le reste, et surtout pas la date.
Les deux guides à lire avant d'écrire
Le guide de l'ANSSI est le seul texte public écrit pour les PME. Le Conseil national des barreaux a publié pour les cabinets d'avocats une méthodologie qui s'appuie sur ces deux sources, prenant « en compte les recommandations de la Commission nationale de l'Informatique et des Libertés (CNIL) » et de l'ANSSI, avec un avertissement à retenir : « Ce document n'est en aucun cas un modèle complet de charte informatique à reprendre tel quel ». C'est vrai de toutes les chartes de cet article.
Un exemple rempli : la charte d'une PME de 25 personnes
Le cas ci-dessous est une illustration, pas un modèle juridique : une PME de services de 25 personnes, en partie en télétravail, avec un infogérant et une messagerie dans le cloud. La charte tient en 3 pages et 10 articles, annexée au règlement intérieur, signée à l'embauche, et relue chaque année.
Deux choix distinguent ce cas des chartes publiques lues plus haut. L'article sur l'IA, absent de toutes, parce qu'en 2026 la fuite de données la plus probable dans une PME passe par un salarié qui colle un contrat dans un assistant grand public. Et la phrase « Signaler n'est jamais sanctionné », parce qu'une charte qui menace sans protéger fait taire les incidents au lieu de les faire remonter.
Comment écrire la vôtre, en six étapes
- Partir de l'existant, pas d'un modèle. Lister les outils réellement utilisés, les accès réellement ouverts, les prestataires qui entrent dans le système, et les contrôles déjà en place. Une charte qui interdit ce que tout le monde fait, ou qui ignore un outil central, ne sera pas respectée.
- Écrire court, en articles. Dix articles, trois pages, une phrase par règle. Les définitions en tête, comme CentraleSupélec. Les listes longues, outils validés, procédures, dans des annexes qui peuvent changer sans refaire signer la charte.
- Déclarer les contrôles. Journaux, filtrage, géolocalisation des mobiles, lecture des messageries en cas d'absence : chaque dispositif, sa finalité et sa durée de conservation. C'est la contrepartie de la tolérance d'usage personnel, et ce qui rend un contrôle recevable.
- Faire relire par un conseil, puis suivre le circuit du règlement intérieur. Consultation du comité social et économique quand il existe, transmission à l'inspection du travail, affichage. Sans ce circuit, la charte n'est qu'une note interne.
- Faire signer, y compris les extérieurs. À l'embauche pour les salariés, avec le contrat pour les freelances et l'infogérant. La signature fait la preuve de l'information.
- Dater et relire chaque année. Une charte porte sa date de version et son responsable. Celle qui ne les porte pas finit comme la charte de 2008 : diffusée, jamais lue, plus appliquée.
Les erreurs qui rendent une charte inopposable ou inutile
- Copier la charte d'une université. Ses clauses sur les unités de recherche, les organisations syndicales ou les étudiants n'ont aucun sens dans une PME, et signalent au salarié que personne n'a écrit le texte pour lui.
- Ne pas l'annexer ni la faire signer. Une charte posée sur l'intranet sans circuit n'engage personne. L'ANSSI le dit en un point entier sur l'opposabilité.
- Contrôler sans le dire. Un filtrage ou une journalisation non déclarés dans la charte ne pourront pas être utilisés contre un salarié.
- Oublier les prestataires. L'infogérant a tous les droits et n'a rien signé. La clause du CDG 84 règle cela en une phrase.
- Imposer des règles de mots de passe d'un autre temps. Renouvellement forcé tous les six mois et gestionnaire interdit : deux règles encore présentes dans des chartes récentes, qui poussent vers le post-it sous le clavier.
- Ne rien dire de l'IA. Aucune des sept chartes lues n'en parle. C'est aujourd'hui la première question que posent les salariés, et la première fuite de données à prévenir.
- Trente pages. Une charte trop longue n'est pas lue. Ce qui n'est pas lu n'est pas appliqué, et un juge peut considérer que le salarié n'a pas été réellement informé.
Ce qu'une agence apporte à ce stade
Une charte n'a de valeur que si elle reflète une politique de sécurité réelle : des mots de passe gérés, une double authentification déployée, des sauvegardes testées, des accès coupés au départ. Une agence spécialisée commence donc par un état des lieux, écrit la charte avec la DSI ou l'infogérant, la met en cohérence avec les contrats de prestation et les mentions RGPD, et forme les équipes au moment de la signature. Le comparateur permet de trier les prestataires par taille de client et par type de mission, et la page consacrée au coût des prestations de cybersécurité donne les ordres de grandeur d'un audit et d'un accompagnement.
Trame de charte informatique à télécharger
La trame reprend les dix articles du cas ci-dessus, dans l'ordre des chartes publiques les mieux construites, avec pour chaque article les points à trancher et un espace de rédaction. Elle est au format Word pour être relue et annotée par un conseil avant d'être annexée au règlement intérieur. Télécharger la trame de charte informatique (docx).
Questions fréquentes
Une charte informatique est-elle obligatoire ?
Non, aucun texte n'impose une charte en tant que telle. Le règlement intérieur est obligatoire « dans les entreprises de 50 salariés et plus », et c'est en s'y annexant que la charte devient opposable. La CNIL en fait par ailleurs le support attendu de l'information des salariés sur les contrôles, et l'employeur qui contrôle sans avoir informé s'expose à voir ses preuves écartées.
Que doit contenir une charte informatique ?
Le champ d'application, les conditions d'accès et la politique de mots de passe, les règles de sécurité et le devoir de signalement, la tolérance d'usage personnel et ses limites, les données et leur confidentialité, les dispositifs de contrôle, les sanctions et les modalités d'entrée en vigueur. Les sept chartes de cet article suivent toutes cet ordre, à quelques variantes près.
Qui la rédige et qui la signe ?
La direction la porte, la DSI ou l'infogérant l'écrit, un conseil la relit, les représentants du personnel sont consultés quand ils existent. Elle est signée par chaque salarié à l'embauche et par les extérieurs avec leur contrat.
Faut-il une charte séparée pour le télétravail ou l'IA ?
Un article dans la charte suffit, avec une annexe listant les outils validés qui peut évoluer sans refaire signer le document. Une charte séparée multiplie les textes que personne ne lit.
Quels sont les piliers de la cybersécurité qu'une charte protège ?
Les listes varient selon les auteurs, mais elles reviennent toujours à la confidentialité des données, à leur intégrité, à la disponibilité des systèmes et à la traçabilité des accès. Chaque article de la charte sert au moins l'un de ces objectifs : le mot de passe protège la confidentialité, le signalement protège la disponibilité, les journaux assurent la traçabilité.
Écrire une charte prend deux semaines quand la politique de sécurité existe, et bien plus quand il faut la construire en même temps. Dans ce second cas, le comparateur d'agences de cybersécurité permet de trouver un prestataire qui fera les deux, et de comparer les approches avant de s'engager.
Sources
- CNIL, Sécurité : définir un cadre pour les utilisateurs
- CNIL, Le contrôle de l'utilisation d'Internet et de la messagerie électronique
- ANSSI, Charte d'utilisation des moyens informatiques et des outils numériques, guide d'élaboration en 8 points clés (PDF)
- Service-public.fr, Règlement intérieur d'une entreprise
- CentraleSupélec, Charte informatique, annexe 2 au règlement intérieur (PDF)
- Université Paris Cité, Charte d'usage des systèmes d'information, 2023 (PDF)
- CHU de Nice, Charte d'accès et d'usage du système d'information (PDF)
- Département des Yvelines, Charte informatique (PDF)
- Commune du Hézo, Charte informatique, délibération 2024 (PDF)
- Centre de gestion du Vaucluse, Charte informatique du CDG 84 (PDF)
- Ministère de l'éducation nationale, Charte régissant l'usage du système d'information par les personnels, 2008 (PDF)
- Conseil national des barreaux, Méthodologie pour l'élaboration d'une charte informatique, 2023 (PDF)
Notez cet article