Test d'intrusion : définition, types, méthode et outils
Un test d’intrusion, ou pentest, consiste à faire attaquer volontairement son système d’information par des spécialistes, dans un cadre autorisé, pour découvrir les failles avant qu’un vrai attaquant ne les exploite. Ce guide explique ce qu’est un test d’intrusion, en quoi il diffère d’un audit ou d’un scan de vulnérabilités, les différents types de tests, leur déroulement, les outils utilisés, et comment choisir un prestataire. Il indique aussi ce que vous pouvez vérifier vous-même sur votre site web avec des outils gratuits. Sources et pages citées consultées le 19/10/2026.
Réponse courte : un test d’intrusion est une simulation d’attaque informatique réalisée par un expert mandaté, sur un périmètre défini (site web, application, réseau, poste de travail), pour identifier les vulnérabilités réellement exploitables et mesurer leur impact. Contrairement à un scan automatique, le testeur exploite les failles comme le ferait un attaquant, puis remet un rapport hiérarchisé avec des correctifs. Il ne peut être mené qu’avec l’autorisation écrite du propriétaire du système. En France, l’ANSSI qualifie les prestataires d’audit, dont les tests d’intrusion, sous le label PASSI.
Qu’est-ce qu’un test d’intrusion informatique
Le test d’intrusion, aussi appelé pentest (de « penetration test »), est une évaluation de sécurité offensive : un spécialiste, le pentesteur, reproduit les techniques des attaquants pour tenter de pénétrer un système d’information, d’accéder à des données ou d’en prendre le contrôle. Le périmètre est fixé à l’avance : une application web, une API, une application mobile, le réseau exposé sur Internet, le réseau interne, le Wi-Fi, voire la résistance des équipes à l’hameçonnage.
À l’issue du test, le prestataire remet un rapport qui décrit chaque vulnérabilité exploitée, son niveau de gravité, la façon de la reproduire et la correction recommandée. Le test donne une photographie à un instant donné : il doit être renouvelé après des changements importants du système.
Test d’intrusion, audit de sécurité et scan de vulnérabilités
- Le scan de vulnérabilités est automatisé : un outil compare les versions de logiciels et les configurations à des bases de failles connues. Il est rapide, peu coûteux, mais produit des faux positifs et n’exploite rien.
- L’audit de sécurité examine l’organisation, l’architecture, les configurations ou le code au regard de bonnes pratiques et de référentiels. Il peut inclure un test d’intrusion parmi d’autres activités.
- Le test d’intrusion va jusqu’à l’exploitation : il prouve qu’une faille est réellement utilisable, enchaîne parfois plusieurs faiblesses mineures pour obtenir un accès critique, et mesure les conséquences concrètes.
Pourquoi et quand faire un test d’intrusion
La menace concerne toutes les tailles d’entreprise. Selon le communiqué du rapport d’activité 2025 de Cybermalveillance.gouv.fr (mars 2026), le dispositif national a assisté plus de 500 000 victimes en 2025 (+20 % sur un an). Le piratage de comptes est en tête des menaces touchant les professionnels (+45 %), les demandes liées aux violations de données ont bondi de 107 % et les fraudes au virement de 170 %.
Un test d’intrusion est particulièrement utile :
- avant la mise en ligne d’une nouvelle application ou d’un site qui traite des données personnelles ou des paiements ;
- après une refonte, une migration vers le cloud ou une évolution majeure de l’architecture ;
- à intervalle régulier, en général une fois par an, sur les systèmes exposés ;
- à la demande d’un client, d’un assureur ou dans le cadre d’une certification.
Côté réglementation, l’article 32 du RGPD demande aux responsables de traitement de mettre en place « une procédure visant à tester, à analyser et à évaluer régulièrement l’efficacité des mesures techniques et organisationnelles ». Le test d’intrusion est l’un des moyens d’y répondre, sans être expressément imposé par le texte.
Les différents types de tests d’intrusion
Selon les informations données au testeur
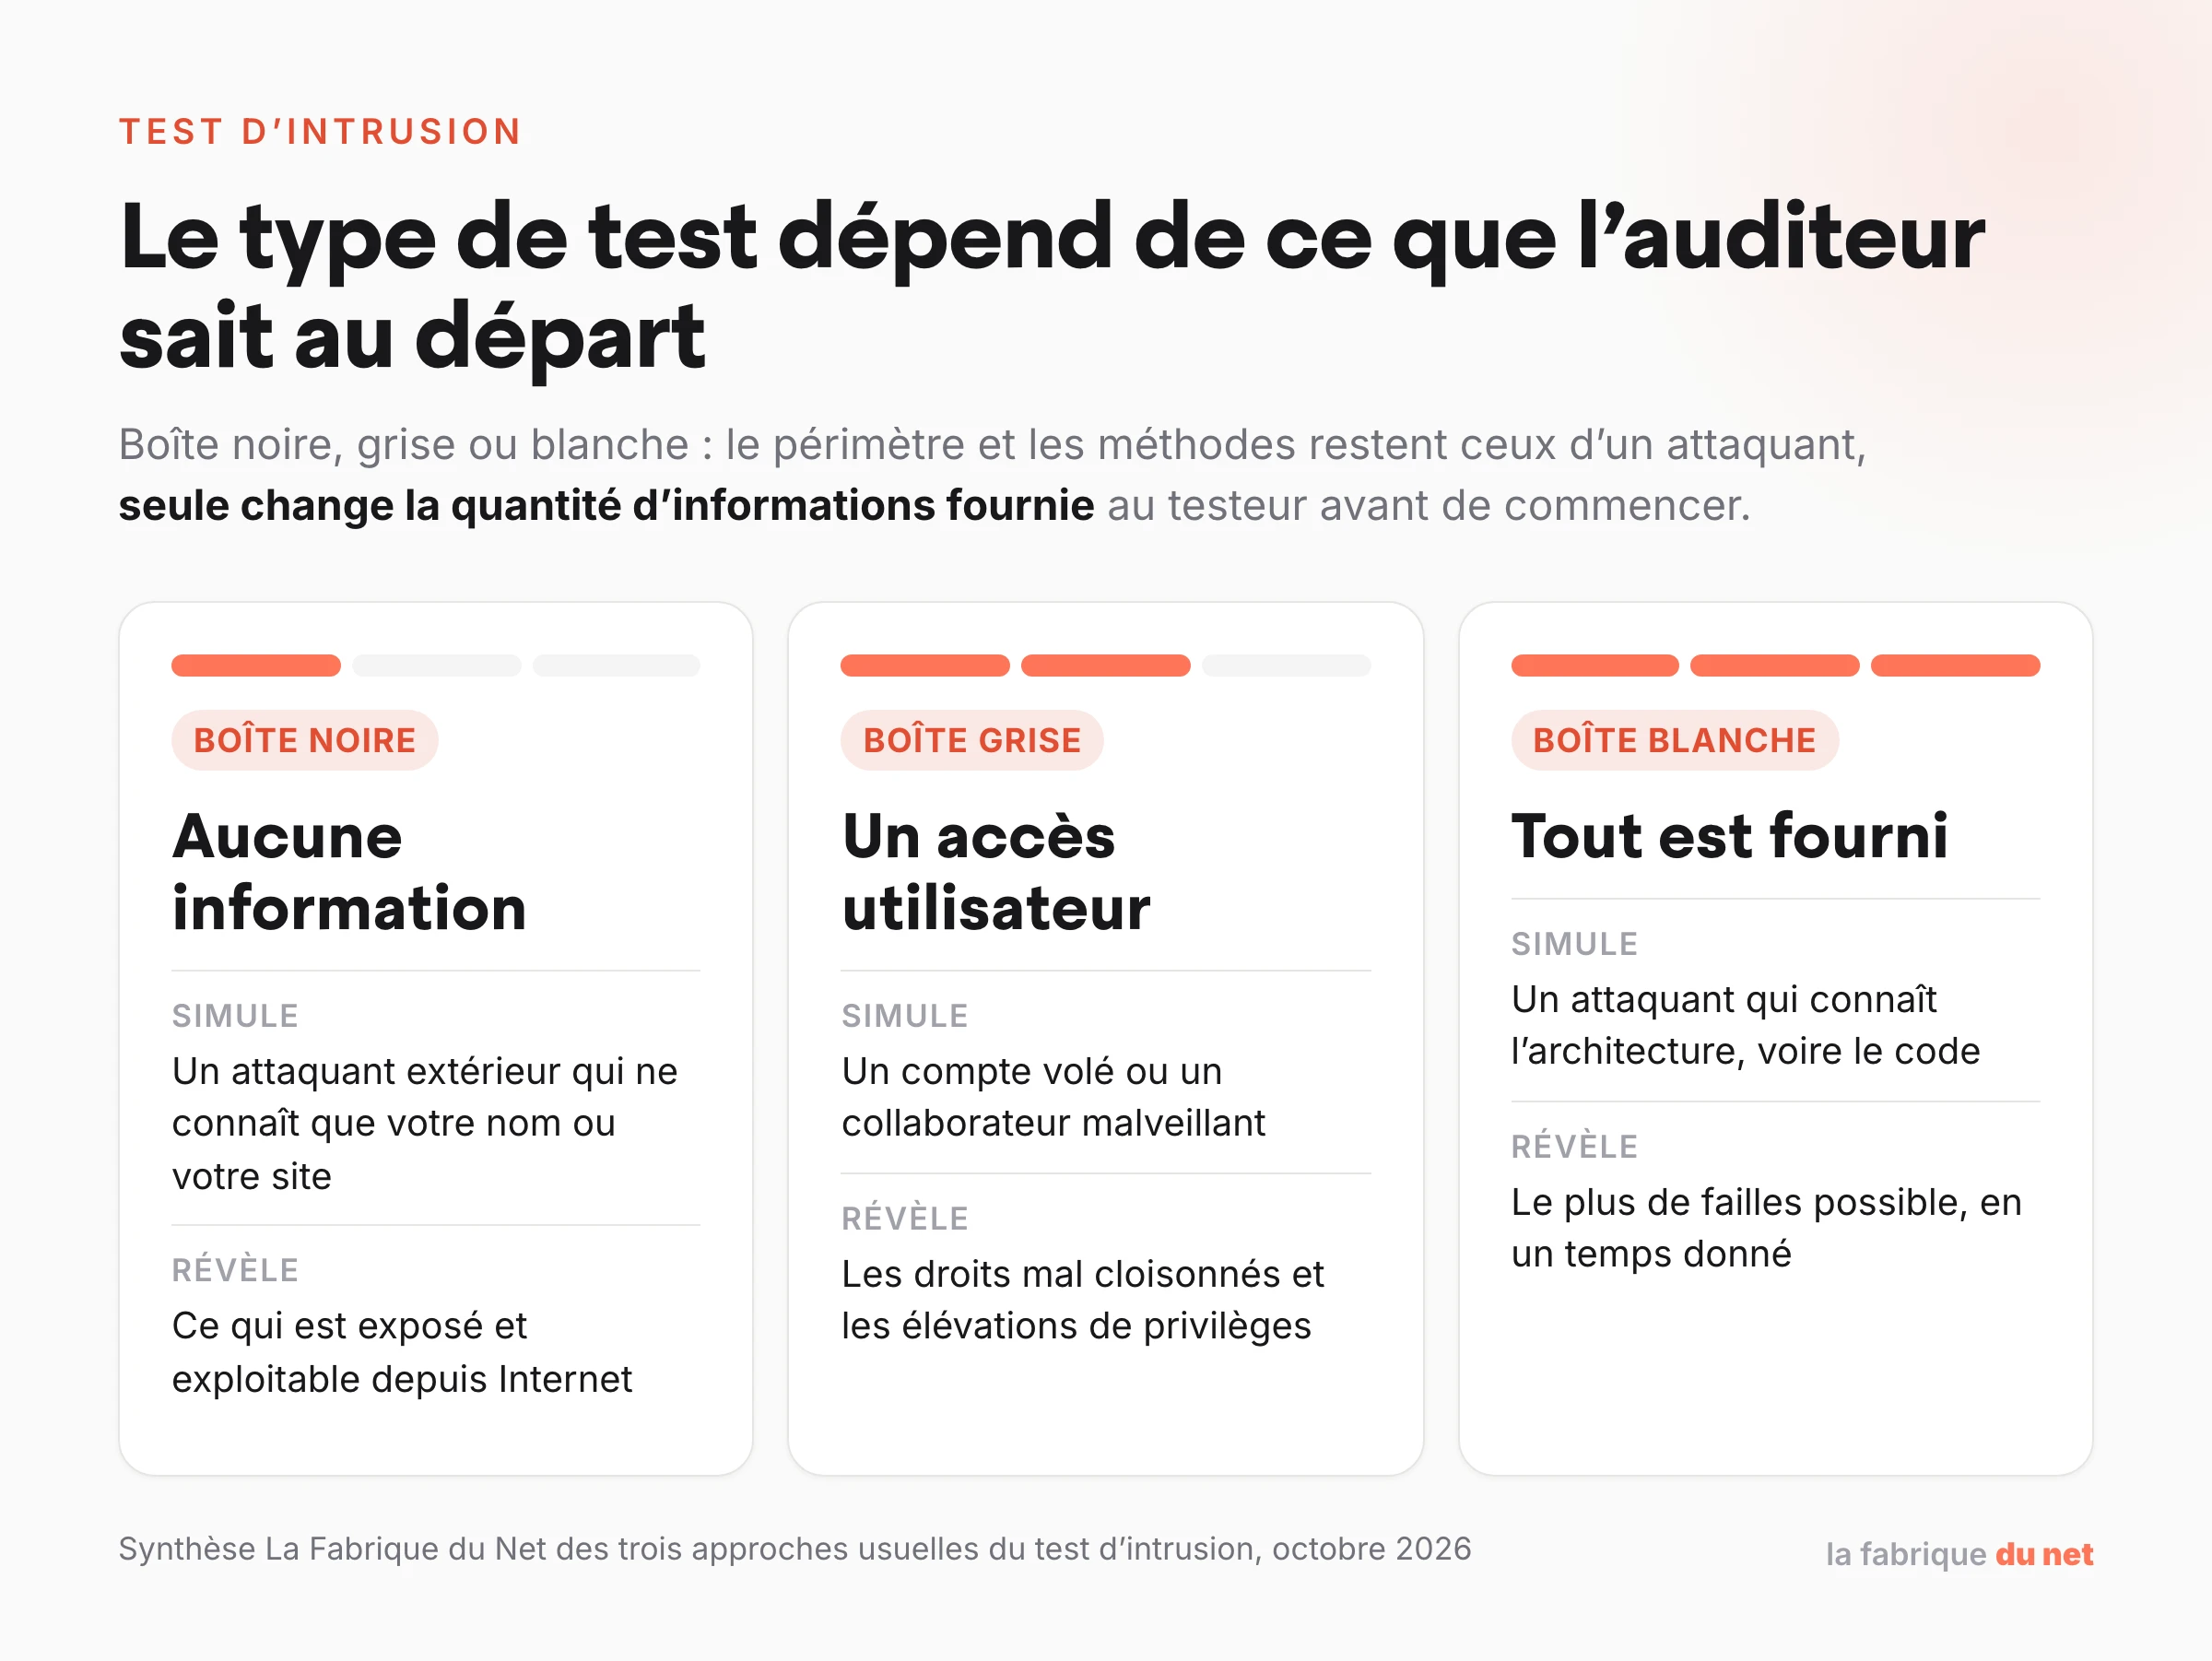
- Boîte noire : le testeur part sans information, hormis le nom de l’entreprise ou l’adresse du site. Il se place dans la situation d’un attaquant extérieur et commence par la reconnaissance.
- Boîte grise : il dispose d’un ou plusieurs comptes utilisateurs. Le test vérifie ce qu’un compte volé ou un utilisateur malveillant peut atteindre : cloisonnement des droits, élévation de privilèges, accès aux données d’autres clients.
- Boîte blanche : il a accès à la documentation, à l’architecture, parfois au code source. C’est l’approche qui trouve le plus de failles dans un temps donné, car le testeur ne perd pas de temps à deviner le fonctionnement du système.
La boîte noire est la plus réaliste, mais aussi la moins exhaustive à budget égal. En pratique, de nombreux tests d’applications web sont menés en boîte grise.
Selon le périmètre
- Test externe : tout ce qui est exposé sur Internet (sites, API, messagerie, VPN, accès distants).
- Test interne : ce qu’un attaquant peut faire une fois sur le réseau de l’entreprise, par exemple depuis un poste compromis.
- Test applicatif : une application web, mobile ou une API, en s’appuyant sur les risques recensés par l’OWASP Top 10, dont l’édition 2025 place le contrôle d’accès défaillant en première position.
- Ingénierie sociale : campagnes d’hameçonnage simulées, appels, tentatives d’accès physique, pour mesurer la réaction des équipes.
- Red team : une opération plus longue et plus large, qui combine ces vecteurs sans prévenir les équipes de défense, pour tester la détection et la réponse.
Comment se déroule un test d’intrusion
Les prestataires s’appuient sur des méthodologies publiques, comme le guide NIST SP 800-115, le standard PTES ou les guides de test de l’OWASP, et sur la matrice MITRE ATT&CK pour décrire les techniques d’attaque. Les étapes suivent une logique commune.
Le cadrage et l’autorisation
Avant tout test, le client et le prestataire fixent par écrit le périmètre (adresses, applications, comptes), les dates et horaires, les techniques autorisées ou exclues (déni de service, ingénierie sociale), les contacts d’urgence et les règles de confidentialité. Cette autorisation écrite est indispensable : sans elle, un test d’intrusion constitue un accès frauduleux à un système, puni par l’article 323-1 du Code pénal. Si le système est hébergé chez un tiers (hébergeur, éditeur SaaS), ses conditions s’appliquent aussi.
La reconnaissance et la cartographie
Le testeur collecte les informations disponibles publiquement (sous-domaines, technologies, adresses e-mail, fuites de données), puis cartographie activement le périmètre : services exposés, ports ouverts, versions des logiciels, points d’authentification.
La recherche de vulnérabilités
Il combine des outils automatisés et des vérifications manuelles pour repérer les faiblesses : logiciels non mis à jour, erreurs de configuration, contrôles d’accès défaillants, injections, mots de passe faibles. Cette phase correspond à un scan de vulnérabilités enrichi par l’analyse humaine, qui élimine les faux positifs.
L’exploitation
Le testeur tente d’exploiter les failles retenues, de rebondir vers d’autres systèmes et d’élever ses privilèges, en restant dans le périmètre et en limitant le risque pour la production. L’objectif est de démontrer l’impact réel : accès à des données clients, prise de contrôle d’un compte administrateur, modification de transactions.
Le rapport, la restitution et le contre-audit
Le rapport comprend une synthèse pour la direction et une partie technique : chaque vulnérabilité, sa gravité, la preuve de l’exploitation et la correction recommandée. Une réunion de restitution permet de prioriser. Après les corrections, un contre-audit vérifie que les failles sont bien fermées.
Les outils utilisés par les pentesteurs
Les outils ne remplacent pas l’expertise, mais certains sont des standards du métier :
- Nmap, scanner réseau open source, pour découvrir les machines, les ports ouverts et les services exposés ;
- Burp Suite, de PortSwigger, proxy d’interception et de test des applications web, en édition communautaire gratuite et en éditions payantes ;
- ZAP (Zed Attack Proxy), alternative open source pour tester les applications web ;
- Metasploit, cadre d’exploitation qui rassemble des modules d’attaque pour des vulnérabilités connues.
Ces outils sont légaux, mais leur usage contre un système sans autorisation ne l’est pas.
Tester soi-même la sécurité de son site web : ce que voient les outils gratuits
Sans remplacer un test d’intrusion, quelques outils en ligne gratuits donnent un premier diagnostic de la configuration d’un site, sans l’attaquer. Ils ne doivent être utilisés que sur vos propres sites.
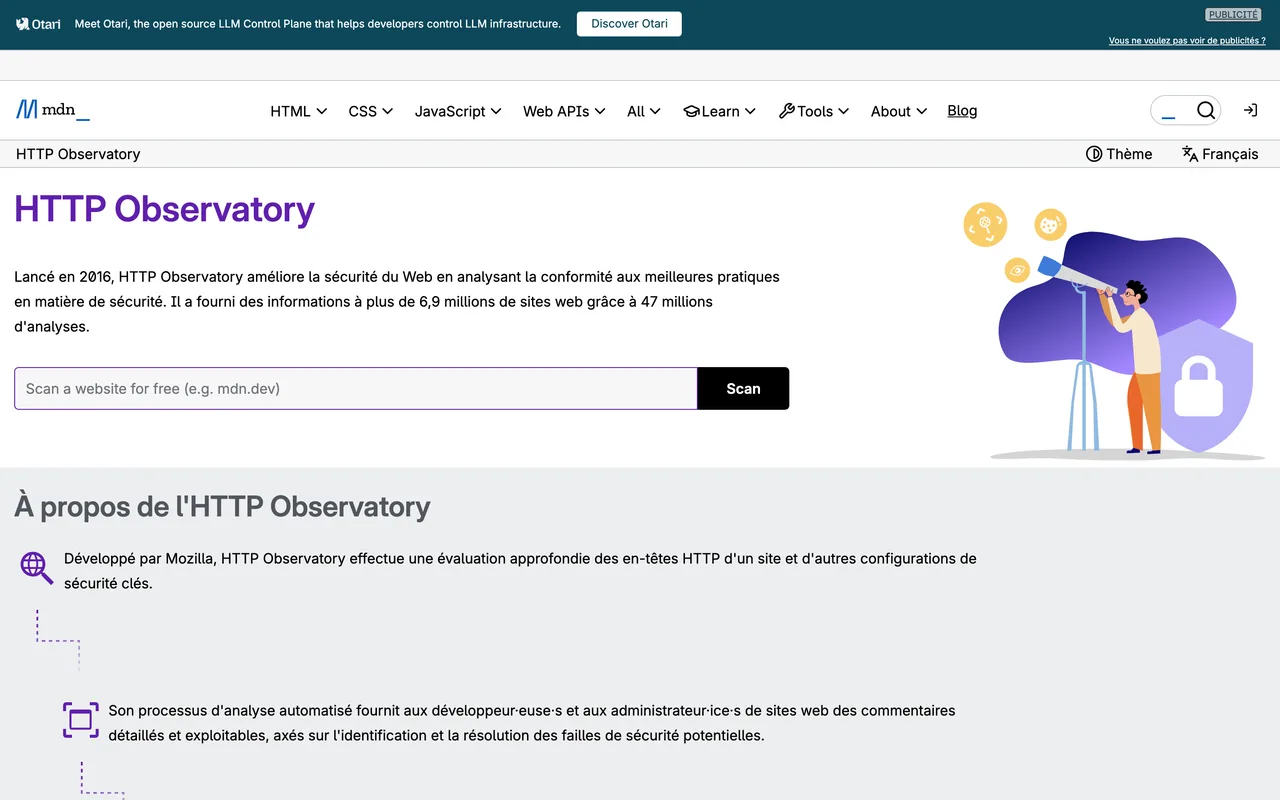
- HTTP Observatory de Mozilla (sur MDN) note les en-têtes de sécurité HTTP du site (politique de sécurité du contenu, HSTS, cookies) et indique comment les corriger.
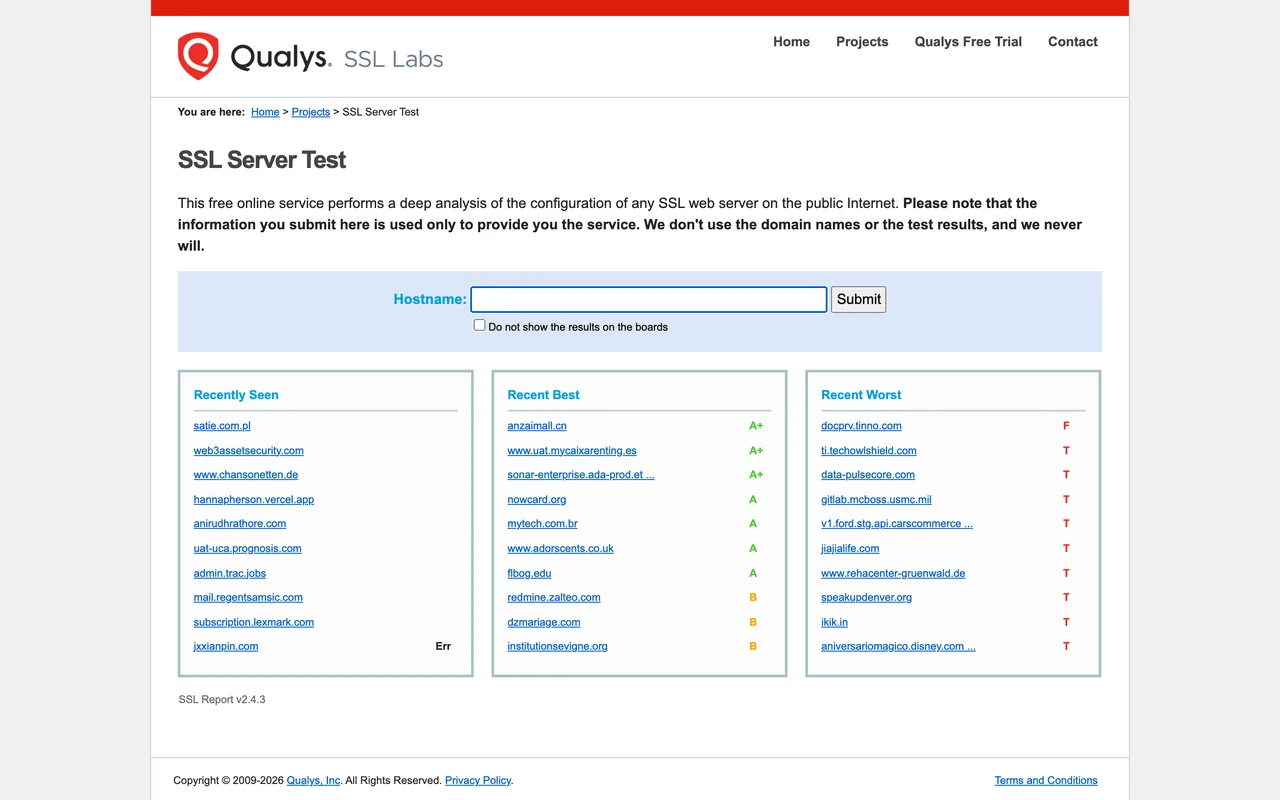
- SSL Server Test de Qualys SSL Labs évalue la configuration HTTPS : certificat, versions de TLS acceptées, chaîne de certificats. Pour comprendre la partie certificat, voir notre guide du certificat SSL.
- l’état d’un site dans Google Safe Browsing indique si Google a repéré du contenu dangereux (logiciel malveillant, hameçonnage) sur un domaine.
Ces outils détectent des erreurs de configuration visibles de l’extérieur. Ils ne voient ni les failles applicatives (contrôle d’accès, injections), ni les mots de passe faibles, ni ce qui se passe derrière l’authentification : c’est précisément le rôle du test d’intrusion.
Choisir un prestataire de test d’intrusion
Un test d’intrusion doit être confié à des spécialistes expérimentés, capables de tester sans perturber la production et de formuler des corrections concrètes. Quelques repères :
- La qualification PASSI : l’ANSSI qualifie les prestataires d’audit de la sécurité des systèmes d’information (PASSI), avec des portées qui incluent les tests d’intrusion. C’est une exigence pour certains marchés publics et référencements, et un gage de méthode pour les autres.
- Les prestataires référencés par Cybermalveillance.gouv.fr : la plateforme publique référence des prestataires de proximité et attribue le label ExpertCyber, utile pour les TPE et PME.
- Un périmètre et une méthodologie écrits dans la proposition, avec le nombre de jours, les profils des testeurs, l’approche (boîte noire, grise, blanche) et un exemple de rapport anonymisé.
- Un contre-audit inclus ou chiffré, pour vérifier les corrections.
La durée dépend du périmètre : quelques jours pour une application web ciblée, plusieurs semaines pour un système d’information complet ou une opération red team. Le prix se calcule en jours de travail des auditeurs : demandez un devis détaillé à plusieurs prestataires sur la base d’un périmètre identique. Pour comparer des prestataires, consultez notre annuaire des prestataires en cybersécurité.
Questions fréquentes
Qu’est-ce qu’une intrusion informatique ?
C’est l’accès non autorisé à un système informatique (ordinateur, serveur, réseau, compte en ligne), le plus souvent pour voler des données, les chiffrer contre rançon ou détourner des fonds. Le test d’intrusion en est la version autorisée et encadrée, menée pour trouver les failles avant les attaquants.
Quel est le meilleur logiciel de test de sécurité informatique ?
Il n’y a pas d’outil unique : les pentesteurs combinent un scanner réseau (Nmap), un outil de test web (Burp Suite ou ZAP) et un cadre d’exploitation (Metasploit). Pour un premier diagnostic gratuit de votre site, HTTP Observatory et SSL Labs sont faciles à utiliser. Aucun logiciel ne remplace l’analyse d’un expert.
Quelles sont les méthodes de piratage les plus courantes ?
D’après le rapport d’activité 2025 de Cybermalveillance.gouv.fr, l’hameçonnage (par e-mail, SMS ou appel) arrive en tête des menaces tous publics confondus (+70 %), devant le piratage de comptes, première menace pour les professionnels. Suivent les violations de données, les fraudes au virement, l’usurpation de numéro de téléphone et les escroqueries via de faux sites. Les rançongiciels, l’exploitation de failles non corrigées et les mots de passe faibles ou réutilisés restent des points d’entrée fréquents en entreprise.
Quelles sont les phases d’une cyberattaque ?
Il n’existe pas de découpage officiel unique. On décrit souvent quatre temps : la reconnaissance de la cible, l’intrusion initiale (hameçonnage, faille, identifiants volés), la progression dans le système (élévation de privilèges, propagation) et l’action finale (vol, chiffrement, fraude). La matrice MITRE ATT&CK détaille ces étapes de façon beaucoup plus fine. Le test d’intrusion reproduit les mêmes phases.
Quels sont les 3 types de hackers ?
On distingue traditionnellement les « chapeaux blancs » (white hats), qui testent la sécurité avec autorisation, comme les pentesteurs ; les « chapeaux noirs » (black hats), qui attaquent illégalement ; et les « chapeaux gris » (grey hats), qui cherchent des failles sans autorisation mais sans intention de nuire, ce qui reste illégal en France.
Quelle est la première chose à faire en cas de suspicion de cyberattaque ?
Selon la fiche réflexe de Cybermalveillance.gouv.fr pour les dirigeants : alerter immédiatement votre support informatique, isoler les systèmes attaqués en coupant leurs connexions à Internet et au réseau local, constituer une cellule de crise, préserver les preuves et ne pas payer de rançon. Il faut ensuite porter plainte avant toute remédiation et notifier la CNIL dans les 72 heures si des données personnelles ont été touchées.
Comment puis-je tester mon site web en ligne ?
Pour la sécurité, utilisez HTTP Observatory (en-têtes de sécurité), SSL Labs (configuration HTTPS) et la vérification Google Safe Browsing (contenu dangereux), uniquement sur vos propres sites. Pour la vitesse, PageSpeed Insights de Google mesure les performances et les Core Web Vitals. Pour un test complet de sécurité, faites appel à un prestataire.
Quel est le meilleur analyseur de site gratuit ?
Cela dépend de ce que vous voulez analyser : la sécurité de la configuration (HTTP Observatory, SSL Labs), la vitesse (PageSpeed Insights) ou le référencement (Google Search Console, gratuite pour les propriétaires de sites). Aucun ne couvre tous les sujets.
Quelle IA pour analyser un site web ?
Les assistants d’IA générative peuvent commenter le contenu, la structure ou le code d’une page que vous leur fournissez, et aider à interpréter un rapport technique. Ils ne remplacent ni les outils de mesure (vitesse, sécurité), ni un test d’intrusion : leurs réponses doivent être vérifiées, et il ne faut pas leur transmettre de données sensibles ou d’identifiants.
Quel site pour vérifier la fiabilité d’un site ?
La vérification Google Safe Browsing signale les sites identifiés comme dangereux. Des services comme France Verif proposent aussi de vérifier un site. Complétez par des contrôles simples : adresse exacte du domaine, mentions légales, coordonnées, avis sur des plateformes indépendantes, ancienneté du site.
Est-ce que France Verif est gratuit ?
Le 19/10/2026, la page d’accueil de France Verif proposait de vérifier un site et de « se tester gratuitement », ainsi qu’une extension pour Chrome. Consultez ses conditions pour le détail des fonctions gratuites et éventuellement payantes.
Comment savoir si c’est le site officiel ?
Vérifiez l’adresse exacte dans la barre du navigateur, lettre par lettre : les faux sites imitent les noms avec une lettre en plus ou une extension différente. Les sites de l’administration française utilisent en général un nom en .gouv.fr. Méfiez-vous des liens reçus par SMS ou e-mail : tapez vous-même l’adresse ou passez par un moteur de recherche, en ignorant les résultats sponsorisés.
Quels sont les avis des utilisateurs sur UserTesting ?
UserTesting est une plateforme d’études utilisateurs : des entreprises y font tester leurs sites et applications par des panélistes rémunérés, qui commentent leur navigation. Ce n’est pas un outil de sécurité. Nous ne l’avons pas testée ; pour les avis, consultez des plateformes d’avis indépendantes et les retours de panélistes.
Où puis-je tester gratuitement des produits ?
Ce sujet est différent du test de sécurité : il s’agit des programmes où des marques ou des plateformes d’études confient des produits ou des sites à tester en échange d’un avis ou d’une rémunération. Méfiez-vous de toute offre qui demande un paiement ou des coordonnées bancaires pour devenir testeur.
Est-ce que le SEO est gratuit ?
Les clics issus des résultats naturels de Google sont gratuits, contrairement à la publicité. Le référencement naturel demande en revanche du temps et des compétences (technique, contenus, liens), donc un coût interne ou celui d’un prestataire.
En résumé
Le test d’intrusion est la façon la plus concrète de savoir ce qu’un attaquant pourrait réellement faire sur vos systèmes. Fixez un périmètre écrit, choisissez l’approche adaptée (souvent la boîte grise pour une application web), confiez-le à un prestataire qualifié et prévoyez les corrections puis un contre-audit. Les outils gratuits permettent un premier contrôle de votre site, mais ils ne voient pas les failles applicatives. Pour aller plus loin, voir nos conseils pour sécuriser les données de son entreprise et notre comparatif des antivirus.
Notez cet article