TPE : 8 outils pour protéger les données de votre entreprise
Une TPE n’a généralement ni service informatique ni responsable sécurité, alors qu’elle détient les mêmes données sensibles qu’une grande entreprise : fichier clients, factures, coordonnées bancaires, dossiers du personnel. Cet article recense les 8 outils qui couvrent l’essentiel du risque pour une petite structure, en s’appuyant sur les recommandations publiées par la CNIL et par Cybermalveillance.gouv.fr, le dispositif national d’assistance aux victimes (sources vérifiées le 19/10/2026).
Réponse courte : pour protéger les données d’une TPE, la CNIL recommande d’abord des mesures peu coûteuses : un gestionnaire de mots de passe, la double authentification, les mises à jour automatiques, un antivirus professionnel avec pare-feu, et des sauvegardes selon la règle du 3-2-1 (3 copies, sur 2 supports, dont 1 déconnectée du réseau). S’y ajoutent le chiffrement des ordinateurs portables, le filtrage de la messagerie et un VPN pour le travail à distance. Un diagnostic gratuit est proposé par l’ANSSI sur MesServicesCyber.
Les risques qui pèsent sur les données d’une TPE en 2026
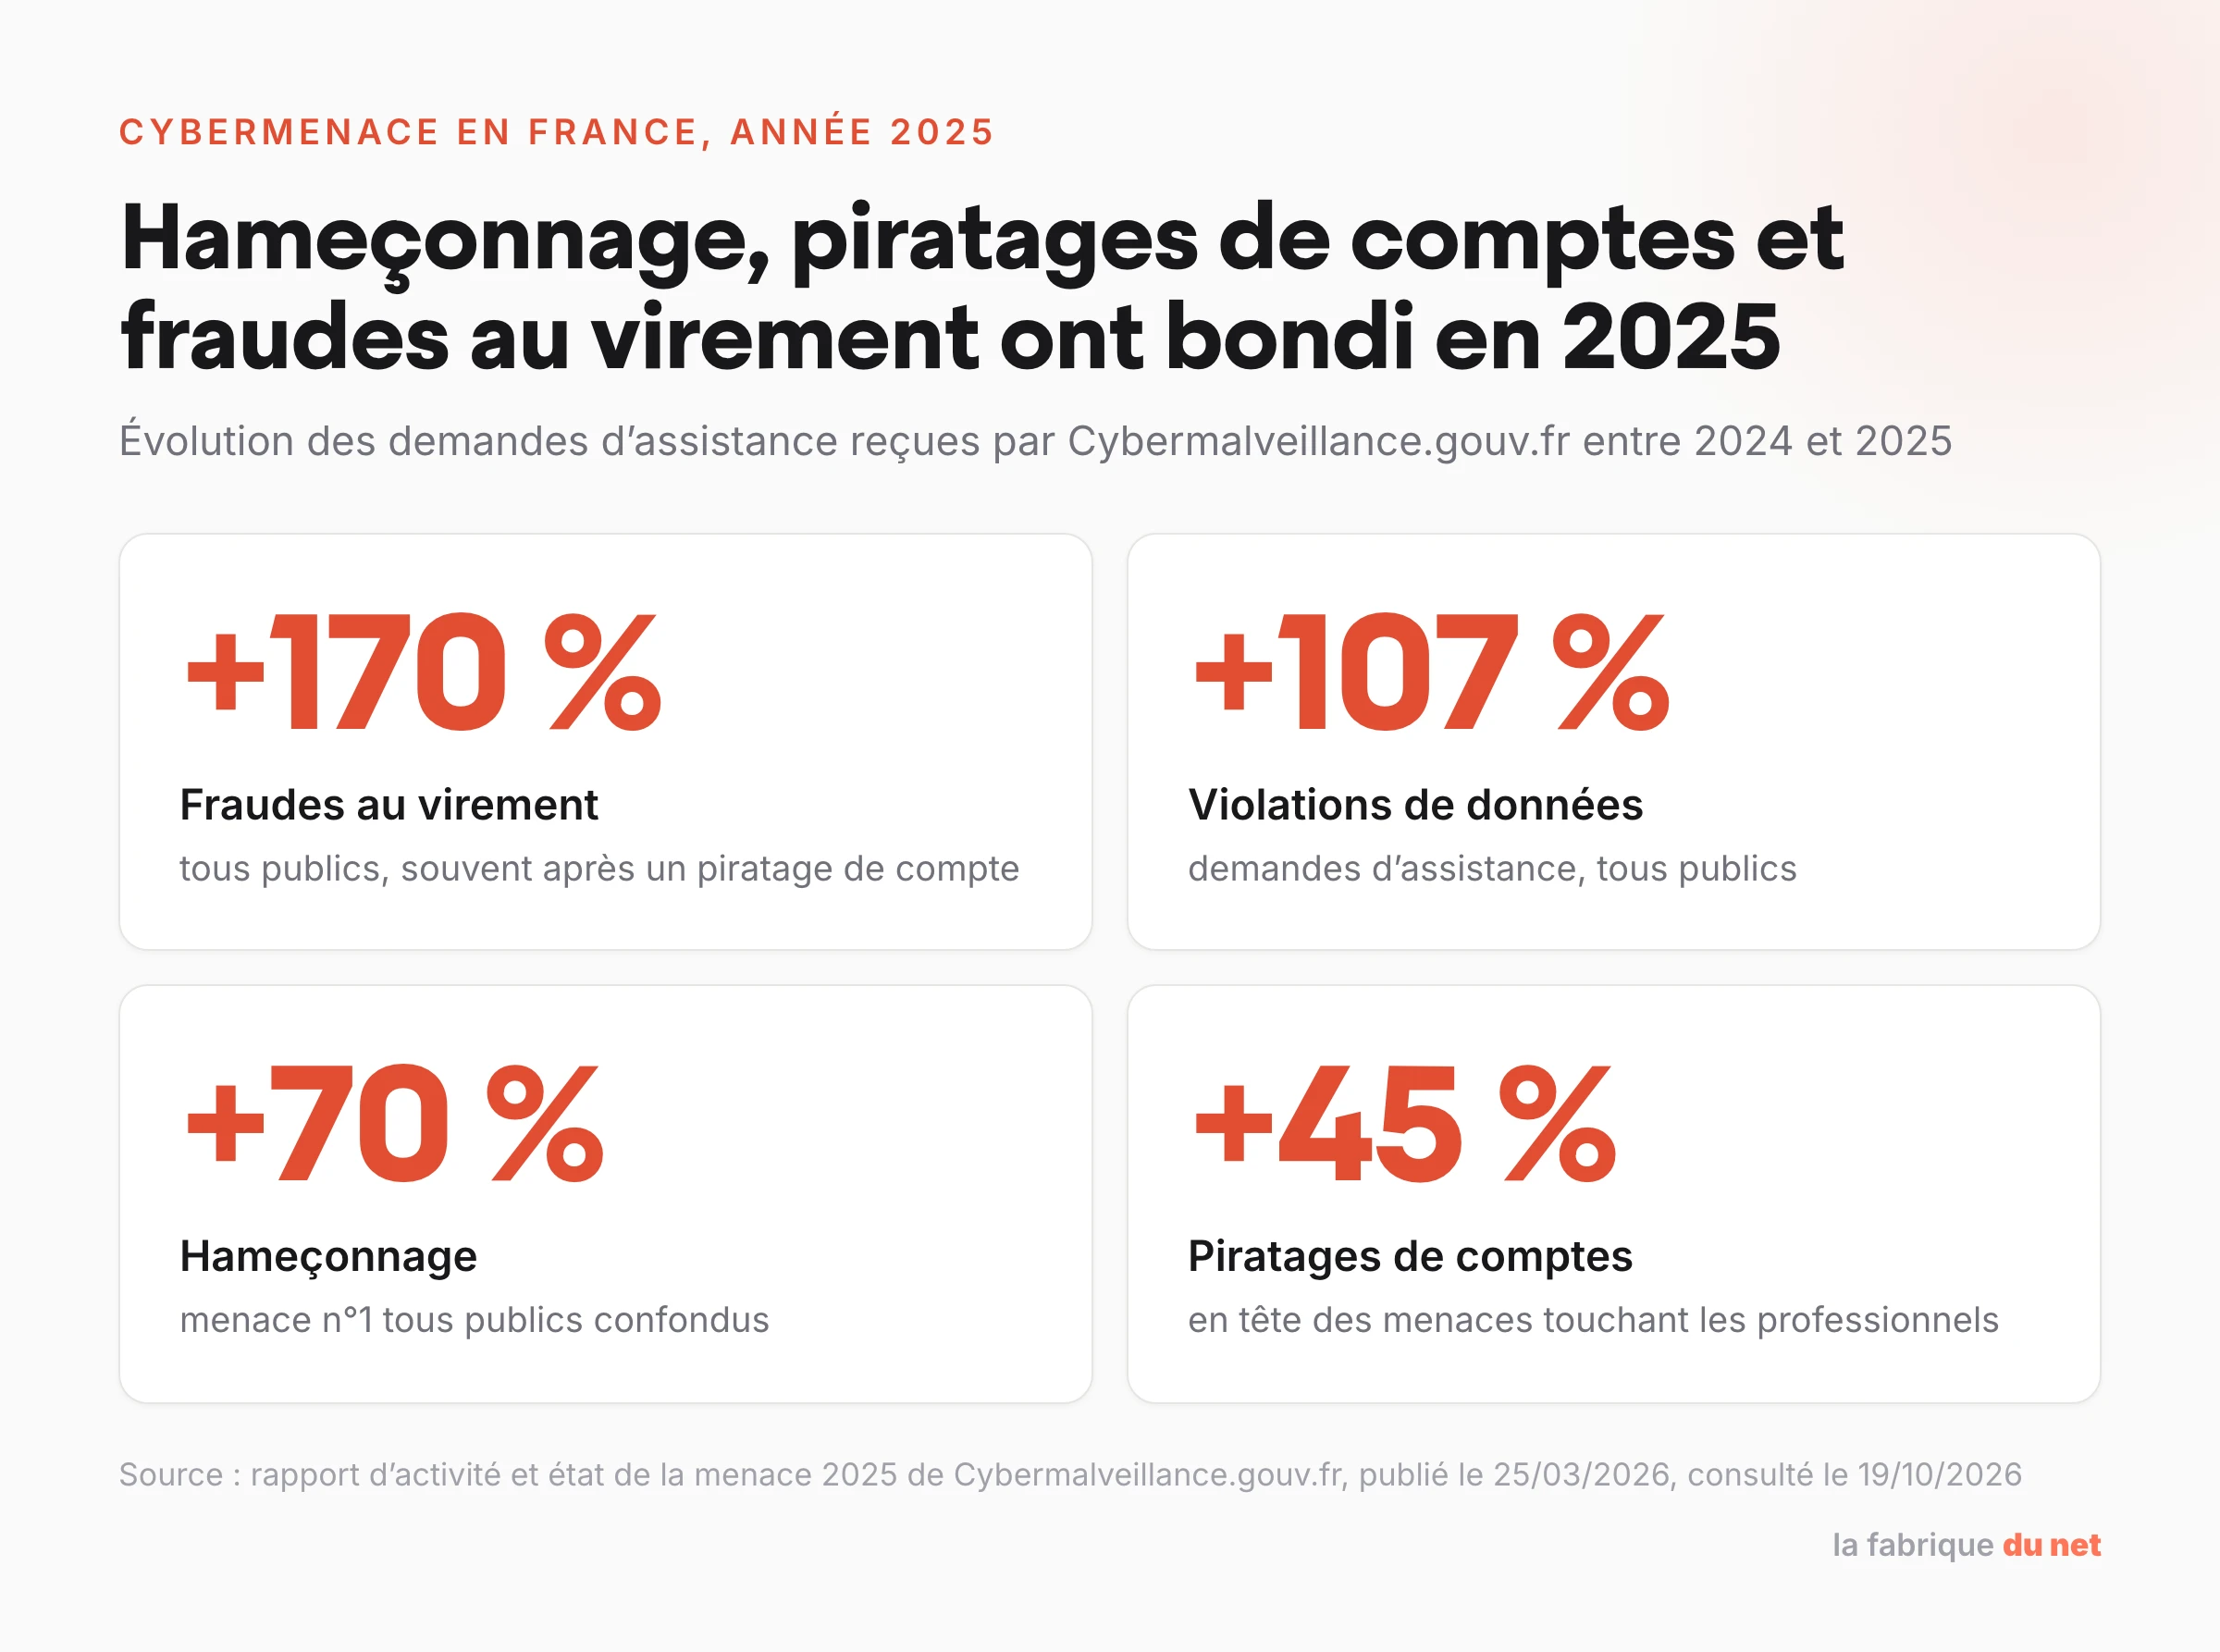
Le rapport d’activité 2025 de Cybermalveillance.gouv.fr, publié en mars 2026, décrit une menace dominée par le vol et la revente de données. Le dispositif indique avoir assisté plus de 500 000 victimes en 2025, en hausse de 20 % sur un an. Pour les professionnels, les piratages de comptes en ligne arrivent en tête des menaces (+45 %), tandis que l’hameçonnage progresse de 70 % tous publics confondus et que les fraudes au virement bondissent de 170 %, y compris sur la facturation et la paie.
Concrètement, les données d’une petite entreprise sont exposées à six scénarios récurrents :
- l’hameçonnage : un faux courriel ou SMS pousse un salarié à saisir son mot de passe ;
- le piratage de compte (messagerie, banque en ligne, outil de facturation), souvent à partir d’un mot de passe volé ou réutilisé ;
- la fraude au virement : changement de RIB d’un fournisseur ou faux ordre du dirigeant ;
- le rançongiciel, qui chiffre les fichiers et réclame une rançon ;
- la perte ou le vol d’un ordinateur portable ou d’un téléphone non protégé ;
- la panne ou l’erreur de manipulation, qui efface des fichiers sans aucune attaque.
Les 8 outils pour protéger les données de votre entreprise
La CNIL a publié le 19 juin 2026 une fiche consacrée aux règles essentielles de sécurité des données pour les TPE et PME. Elle insiste sur un point : les attaquants privilégient les cibles faciles, et une dizaine de mesures simples réduit déjà fortement le risque, sans connaissances techniques avancées. Les outils ci-dessous en sont la traduction concrète.
Un gestionnaire de mots de passe
De nombreuses attaques réussissent grâce à des mots de passe trop simples, partagés ou réutilisés d’un service à l’autre. La CNIL recommande des mots de passe d’au moins 12 caractères mélangeant majuscules, minuscules, chiffres et caractères spéciaux, un mot de passe différent par compte, et un gestionnaire de mots de passe pour les générer et les stocker. Elle cite en exemple KeePassXC, outil gratuit et open source qui a obtenu un visa de sécurité de l’ANSSI. Pour partager des accès au sein d’une équipe, des gestionnaires en ligne comme Bitwarden proposent des coffres partagés et une console d’administration.
La double authentification sur les comptes clés
La double authentification (ou authentification multifacteur) ajoute un second contrôle au mot de passe : un code reçu sur le téléphone, une application d’authentification ou une clé physique. Même si un mot de passe a été volé par hameçonnage, le pirate reste bloqué. La CNIL conseille de l’activer en priorité sur les boîtes de messagerie, les comptes administrateurs et les services en ligne. Elle est incluse sans surcoût dans la plupart des suites de messagerie et des banques en ligne : c’est souvent l’outil le plus rentable de cette liste.
Un antivirus professionnel avec mises à jour automatiques
Installé sur chaque poste, serveur et téléphone professionnel, l’antivirus détecte les programmes malveillants. Les offres destinées aux entreprises ajoutent une console qui permet de vérifier depuis un seul écran que tous les appareils sont protégés et à jour, et souvent une détection comportementale (EDR) utile contre les rançongiciels. La CNIL associe cette protection à l’activation des mises à jour automatiques sur tous les appareils, car les pirates exploitent en priorité les failles déjà corrigées par les éditeurs mais pas encore installées. Pour comparer les offres adaptées aux petites structures, voir notre sélection d’antivirus pour TPE et PME.
Un pare-feu
Le pare-feu filtre les connexions entrantes et sortantes et bloque celles qui sont suspectes. Il existe à deux niveaux : sur chaque ordinateur (Windows et macOS en intègrent un, à laisser activé) et sur le réseau, au niveau de la box ou d’un boîtier dédié. Pour une TPE, la règle utile est simple : n’ouvrir vers l’extérieur que les accès strictement nécessaires (télétravail, télémaintenance, échanges avec des fournisseurs), et les protéger. Cybermalveillance.gouv.fr le formule ainsi : plus vous ouvrez de portes, plus vous risquez de voir entrer quelqu’un d’indésirable.
Un logiciel de sauvegarde et la règle du 3-2-1
Aucune protection n’est infaillible. En cas de rançongiciel, de panne ou d’incendie, la sauvegarde est souvent le seul moyen de récupérer les données. La CNIL recommande la règle du 3-2-1 : 3 copies des données, sur 2 supports différents, dont 1 déconnectée du réseau (par exemple un disque externe débranché après usage), et des tests de restauration réguliers. Le guide de Cybermalveillance.gouv.fr sur les sauvegardes distingue trois modes :
- la sauvegarde complète, copie de la totalité des données ;
- la sauvegarde incrémentale, qui ne copie que les fichiers créés ou modifiés depuis la dernière sauvegarde ;
- la sauvegarde différentielle, qui copie tout ce qui a changé depuis la dernière sauvegarde complète.
Une sauvegarde dans le cloud facilite la copie hors des locaux, à condition qu’elle ne soit pas simplement synchronisée avec les postes : un fichier chiffré par un rançongiciel sur l’ordinateur serait alors répliqué à l’identique. Privilégiez une solution qui conserve plusieurs versions. Notre comparatif des logiciels de sauvegarde recense les solutions du marché.
Le chiffrement des ordinateurs et des supports
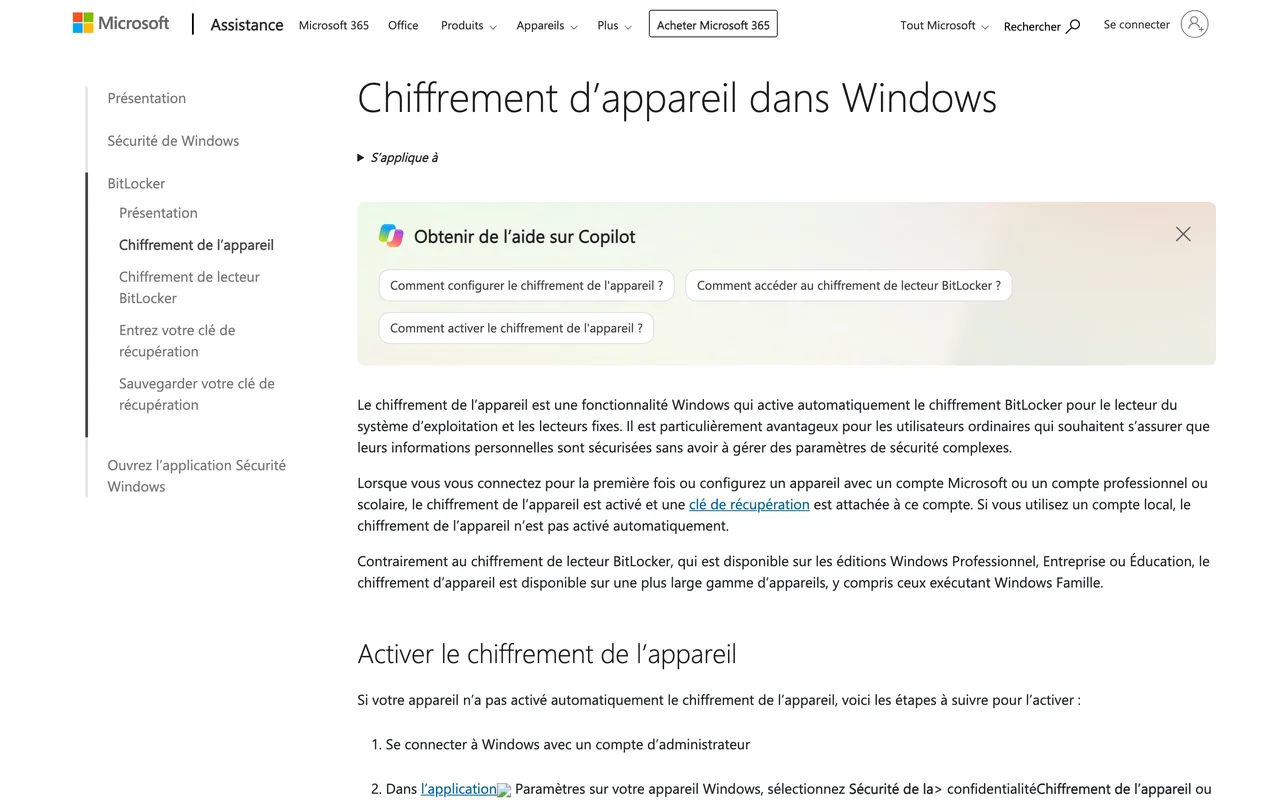
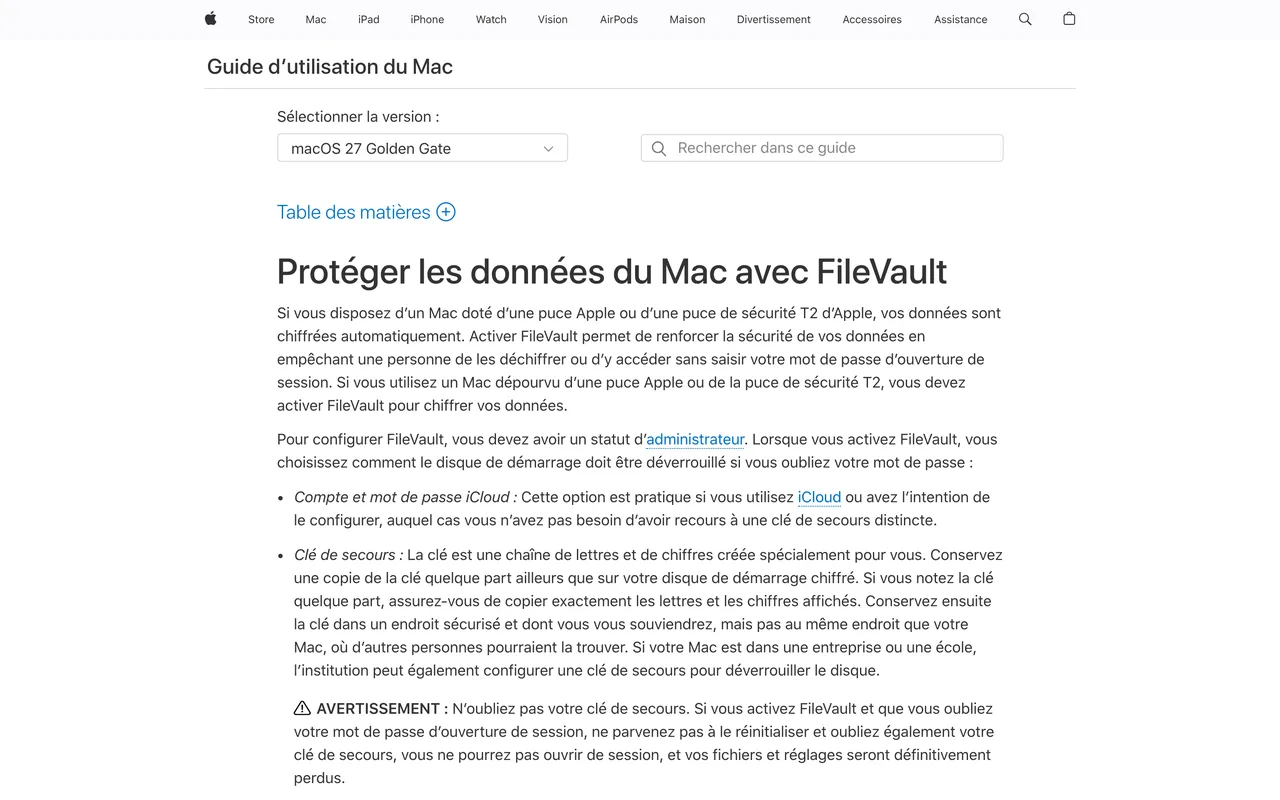
Un ordinateur portable volé dont le disque n’est pas chiffré livre tout son contenu, mot de passe de session ou non. Le chiffrement est intégré aux systèmes d’exploitation : BitLocker (ou le « chiffrement de l’appareil ») sous Windows et FileVault sous macOS. Sur iPhone et Android, la CNIL rappelle que le chiffrement est activé par défaut dès qu’un code de verrouillage est configuré. Pensez à conserver la clé de récupération hors de l’ordinateur chiffré, sans quoi un oubli de mot de passe rend les données irrécupérables. Pour les fichiers partagés, des outils de chiffrement comme VeraCrypt permettent de créer des conteneurs chiffrés.
Un filtrage antispam et anti-hameçonnage de la messagerie
La messagerie est la porte d’entrée de l’hameçonnage et des fraudes au virement. Les suites professionnelles intègrent un filtrage des courriels indésirables et malveillants : vérifiez qu’il est activé et paramétré, et que les domaines de l’entreprise sont protégés contre l’usurpation (enregistrements SPF, DKIM et DMARC, à demander à votre prestataire ou hébergeur). Aucun filtre n’arrête tout : la CNIL recommande de se méfier d’un message au caractère d’urgence inhabituel, qui déroge aux procédures ou qui demande un changement de coordonnées bancaires, et de vérifier par un autre canal (un appel au numéro habituel). Voir notre comparatif des messageries électroniques.
Un VPN pour le travail à distance
Un réseau privé virtuel (VPN) chiffre la connexion entre un salarié en déplacement ou en télétravail et les ressources de l’entreprise. La CNIL conseille d’éviter les réseaux Wi-Fi publics ou, à défaut, de passer par le VPN de l’entreprise. Pour une TPE dont les outils sont entièrement en ligne, le VPN compte moins que la double authentification ; il devient indispensable dès qu’on accède à un serveur ou à un partage de fichiers dans les locaux. Comparez les offres dans notre sélection de VPN.
Les mesures qui ne sont pas des outils mais pèsent autant
- Séparer les usages personnels et professionnels : la CNIL décrit le cas d’un serveur chiffré par rançongiciel après qu’un proche a installé un logiciel gratuit sur l’ordinateur de la société.
- N’installer des applications que depuis les sites et magasins officiels des éditeurs.
- Former les équipes et le dirigeant à intervalles réguliers, par exemple avec la e-sensibilisation SensCyber ou le MOOC SecNumAcadémie de l’ANSSI, cités par la CNIL. Des outils de sensibilisation à la cybersécurité automatisent les simulations d’hameçonnage.
- Collecter moins et conserver moins longtemps : selon la CNIL, les données que vous ne possédez pas ne peuvent pas être volées. Elle suggère de faire le point sur la minimisation et les durées de conservation, par exemple une fois par semestre.
Pour une approche plus organisationnelle (inventaire des données, droits d’accès, procédures), voir aussi notre article comment sécuriser les données de son entreprise.
Quelle solution informatique choisir pour une TPE
Pour une petite structure, la question « quelle solution informatique » se résume souvent à trois briques, à choisir ensemble pour qu’elles se complètent :
- une suite bureautique et de messagerie en ligne, qui apporte la double authentification, le filtrage des courriels et la gestion centralisée des comptes ;
- un stockage de fichiers dans le cloud avec historique des versions, utile pour le partage comme pour la reprise après incident (voir notre comparatif des solutions de stockage de fichiers) ;
- une protection des postes (antivirus professionnel, chiffrement, mises à jour) et une sauvegarde indépendante du stockage principal.
Le cloud ne dispense pas de sauvegarder : le fournisseur garantit la disponibilité de son service, pas la récupération d’un fichier supprimé par erreur ou chiffré par un rançongiciel au-delà de sa durée de corbeille. Vérifiez aussi où sont hébergées les données et ce que prévoit le contrat en cas de résiliation.
Les aides gratuites de l’État pour sécuriser une petite entreprise
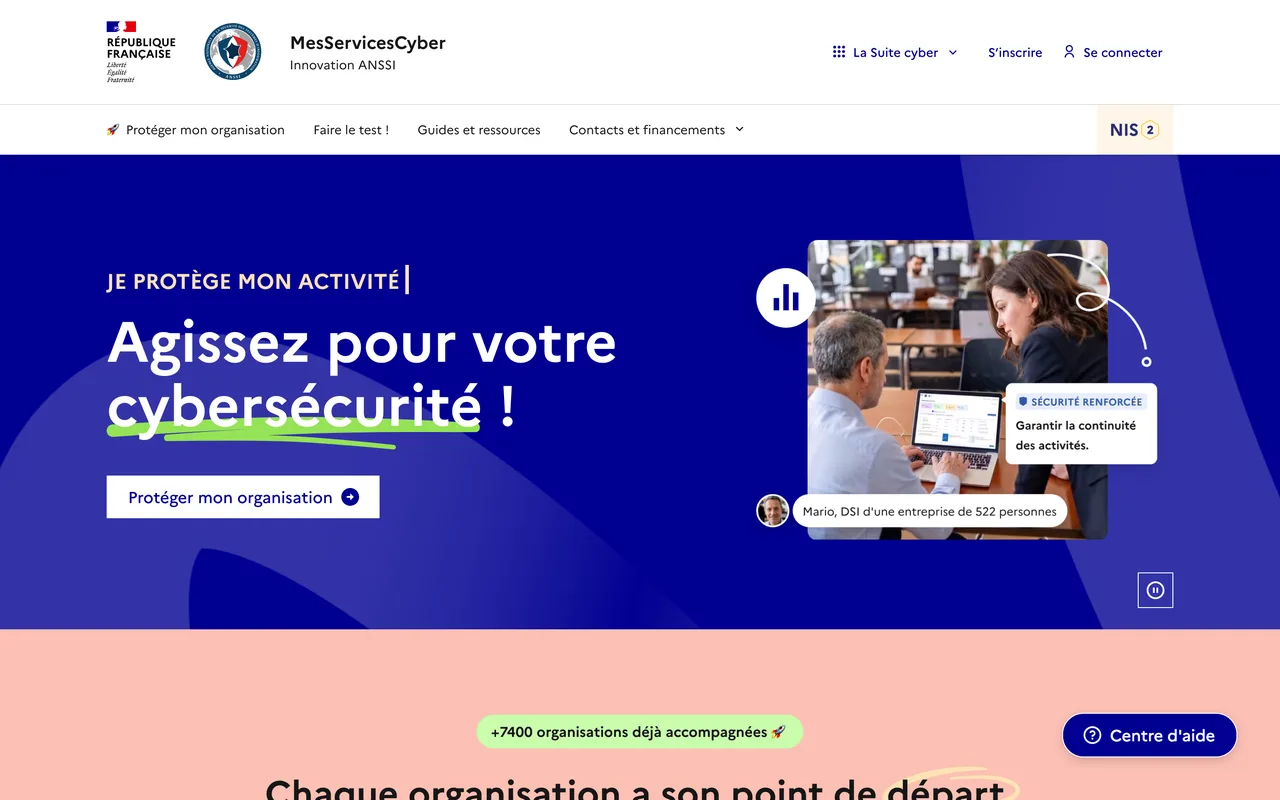
- MesServicesCyber (ANSSI) : la CNIL renvoie vers ce site pour demander un diagnostic gratuit du niveau de sécurité, avec un point de suivi proposé six mois plus tard.
- Le label ExpertCyber : Cybermalveillance.gouv.fr met en relation avec des prestataires labellisés, créés avec l’AFNOR et des organisations professionnelles, pour accompagner la sécurisation des TPE et PME.
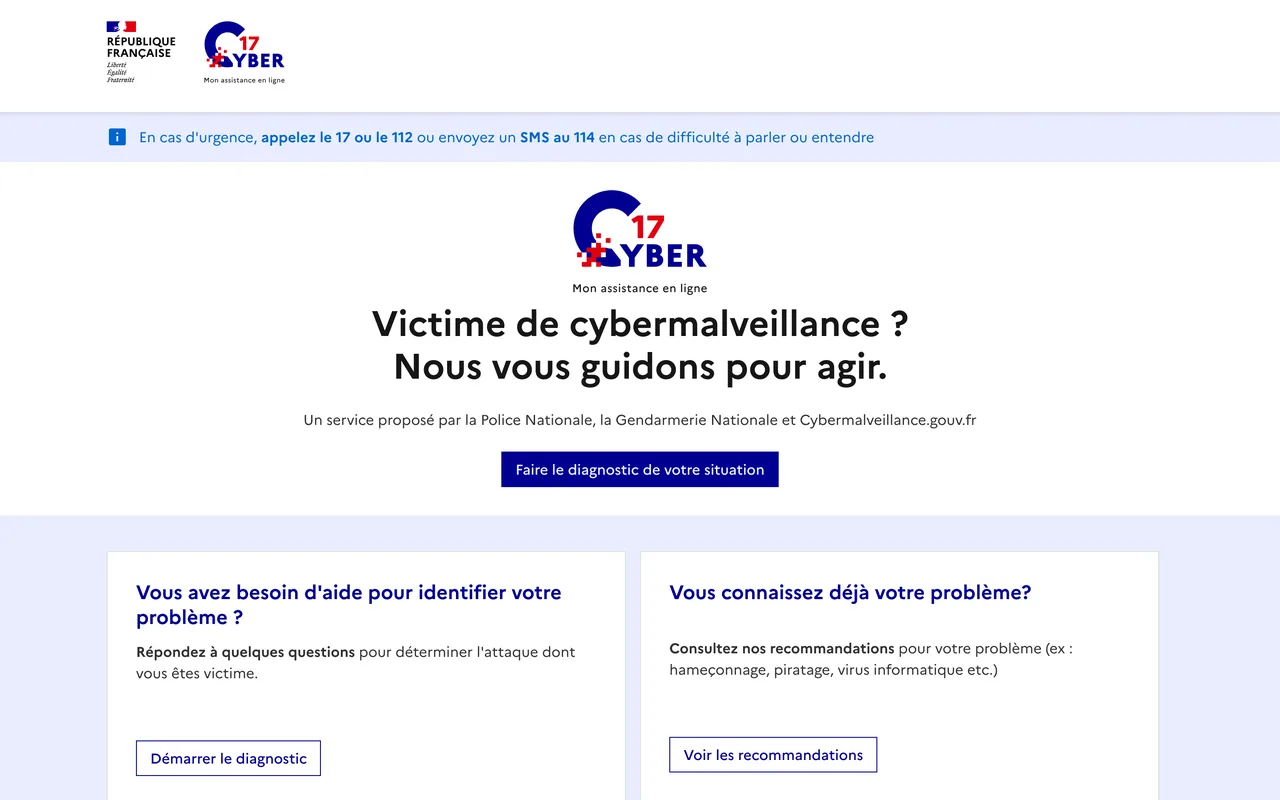
- 17Cyber : le guichet d’assistance en ligne de la Police nationale, de la Gendarmerie nationale et de Cybermalveillance.gouv.fr, pour les victimes d’une attaque.
Si vous préférez déléguer, notre annuaire recense des agences spécialisées en cybersécurité.
Que faire en cas de fuite de données
Si des données personnelles (clients, salariés) ont été exposées, le RGPD impose de notifier la violation à la CNIL. La CNIL demande une notification initiale dans un délai de 72 heures si possible après la constatation de la violation, et une justification du retard au-delà. Dans le même temps : changez les mots de passe concernés, isolez les postes touchés sans les éteindre si un rançongiciel est en cours, ne payez pas de rançon, et faites-vous assister via 17Cyber. La procédure se fait sur le téléservice de notification de la CNIL.
Questions fréquentes
Qu’est-ce que je peux faire pour protéger mes données ?
Commencez par les cinq mesures que la CNIL juge prioritaires et peu coûteuses : des mots de passe longs et uniques stockés dans un gestionnaire, la double authentification sur la messagerie et les comptes administrateurs, les mises à jour automatiques, un antivirus avec pare-feu, et des sauvegardes 3-2-1 testées régulièrement. Ajoutez le chiffrement des portables et la formation des équipes.
C’est quoi la protection des données ?
C’est l’ensemble des mesures qui garantissent qu’une information reste disponible, intègre et confidentielle. Pour les données personnelles (qui identifient une personne : client, salarié, prospect), elle est encadrée par le RGPD, qui impose notamment au responsable du traitement d’assurer une sécurité appropriée à l’aide de mesures techniques et organisationnelles.
Quelle est la réglementation concernant la protection des données ?
En France, le texte de référence est le règlement général sur la protection des données (RGPD), complété par la loi Informatique et Libertés. La CNIL en contrôle l’application et publie des guides dédiés aux TPE et PME. Les entreprises qui opèrent dans des secteurs réglementés peuvent avoir des obligations de cybersécurité supplémentaires.
Comment puis-je me protéger contre les fuites de données ?
Limitez les accès (chaque salarié n’accède qu’à ce dont il a besoin), activez la double authentification, chiffrez les portables et les supports amovibles, et collectez moins de données. Préparez aussi la réaction : qui prévenir, comment notifier la CNIL sous 72 heures si possible, où se trouvent les sauvegardes.
Quels sont les 6 principes de protection des données ?
L’article 5 du RGPD fixe six principes : licéité, loyauté et transparence ; limitation des finalités ; minimisation des données ; exactitude ; limitation de la conservation ; intégrité et confidentialité. Il y ajoute un principe de responsabilité : l’entreprise doit pouvoir démontrer qu’elle les respecte. Le texte est consultable sur le site de la CNIL.
Quelles sont les 6 méthodes de piratage les plus courantes ?
D’après les cas décrits par la CNIL et Cybermalveillance.gouv.fr : l’hameçonnage, le piratage de compte par mot de passe volé ou réutilisé, la fraude au virement (faux RIB, faux dirigeant), le rançongiciel, le faux support technique qui demande un accès à distance, et l’exploitation de failles logicielles non corrigées.
C’est quoi une solution informatique ?
C’est un ensemble de matériels, de logiciels et de services choisi pour répondre à un besoin précis de l’entreprise : gérer la messagerie, stocker et partager des fichiers, facturer, suivre les clients, protéger les postes. Pour une TPE, la solution est souvent un assemblage de services en ligne plutôt qu’un serveur installé dans les locaux.
Quels sont les 3 types de systèmes informatiques ?
La réponse dépend du point de vue. Pour une TPE, il est utile de raisonner en trois couches : le matériel (postes, téléphones, box, imprimantes), les logiciels et services (messagerie, bureautique, comptabilité, CRM) et le réseau avec les données qui y circulent. Chaque couche a ses protections : antivirus et chiffrement pour le matériel, mises à jour et double authentification pour les logiciels, pare-feu, VPN et sauvegardes pour le réseau et les données.
Quel est le meilleur logiciel de facturation pour une TPE ?
Il n’y a pas de meilleur logiciel dans l’absolu : le bon choix dépend du volume de factures, du lien avec la comptabilité et de votre activité. Un critère est devenu central : la généralisation de la facturation électronique entre entreprises, effective depuis le 1er septembre 2026 selon impots.gouv.fr. Vérifiez que l’outil est compatible avec ce circuit et activez la double authentification sur le compte, cible privilégiée des fraudes au virement. Notre comparatif des logiciels de facturation pour TPE détaille les offres.
Quel est le meilleur logiciel CRM pour les TPE ?
Pour une TPE, un CRM doit avant tout être simple à prendre en main, accessible en ligne et sécurisé (double authentification, gestion des droits, export des données). Le choix dépend de votre cycle de vente et des outils déjà en place. Notre sélection de CRM pour TPE et PME compare les offres.
Quels sont les 3 types de CRM ?
On distingue classiquement le CRM opérationnel (gestion des contacts, des ventes et du service client au quotidien), le CRM analytique (exploitation des données clients pour segmenter et prévoir) et le CRM collaboratif (partage des informations clients entre les équipes et les canaux). La plupart des logiciels du marché combinent les trois.
Quel est le CRM le plus utilisé en France ?
Aucune mesure publique et indépendante ne classe les CRM par nombre d’entreprises utilisatrices en France. Les chiffres qui circulent proviennent le plus souvent des éditeurs eux-mêmes. Mieux vaut comparer les offres sur vos critères (prix par utilisateur, fonctionnalités, hébergement des données, intégrations) que sur une popularité supposée.
Notez cet article