Certificat SSL : définition, prix et comment l'acheter
Le cadenas affiché à côté de l’adresse d’un site repose sur un certificat SSL. Il chiffre les échanges entre le navigateur et le serveur, prouve que le site est bien celui qu’il prétend être, et conditionne l’accès en HTTPS sans alerte du navigateur. Ce guide explique ce qu’est un certificat SSL, les différents types, ce qu’il coûte réellement (tarifs relevés chez les principaux fournisseurs le 19/10/2026), comment l’obtenir gratuitement ou l’acheter, et ce que change la réduction de sa durée de validité engagée en 2026.
Réponse courte : un certificat SSL (aujourd’hui techniquement un certificat TLS) est un fichier délivré par une autorité de certification qui authentifie un nom de domaine et permet d’établir une connexion chiffrée en HTTPS. Pour la plupart des sites, un certificat à validation de domaine gratuit (Let’s Encrypt, inclus chez la majorité des hébergeurs) suffit. Les certificats payants coûtent, selon nos relevés d’octobre 2026, de 30 à 115 euros par an environ en validation de domaine et de 110 à 370 euros en validation étendue, selon le fournisseur. Depuis mars 2026, un certificat public ne peut plus être valable plus de 200 jours, et cette durée tombera à 47 jours en 2029.
Qu’est-ce qu’un certificat SSL
Un certificat SSL est un certificat numérique qui associe un nom de domaine (et parfois une organisation) à une clé cryptographique. Il est signé par une autorité de certification reconnue par les navigateurs, ce qui permet à ces derniers de vérifier qu’ils dialoguent bien avec le bon serveur avant d’établir une connexion chiffrée.
SSL signifie « Secure Sockets Layer ». Ce protocole a été remplacé par TLS (« Transport Layer Security »), dont la version actuelle, TLS 1.3, est décrite dans la norme RFC 8446 de l’IETF. Le nom « SSL » est resté par habitude : les certificats vendus comme « SSL » sont en réalité utilisés avec TLS. On parle indifféremment de certificat SSL, TLS ou SSL/TLS.
Une fois le certificat installé, le site devient accessible en HTTPS (« HyperText Transfer Protocol Secure ») et le navigateur affiche un cadenas ou une icône de réglages à côté de l’adresse. Sans certificat valide, les navigateurs signalent la page comme non sécurisée, voire bloquent son affichage derrière un avertissement.
À quoi sert un certificat SSL
Un certificat SSL remplit trois fonctions :
- Le chiffrement : les données échangées entre le navigateur et le serveur (identifiants, formulaires, données de paiement, informations personnelles) ne peuvent pas être lues ni modifiées par un tiers sur le réseau, par exemple sur un Wi-Fi public.
- L’authentification : le navigateur vérifie que le certificat a bien été émis pour le domaine visité par une autorité de confiance, ce qui complique l’usurpation d’un site.
- L’intégrité : les contenus ne peuvent pas être altérés en transit (injection de publicités ou de code par un intermédiaire).
Le HTTPS a aussi un effet sur le référencement : Google en a fait un signal de classement en 2014, présenté à l’époque comme léger. Son intérêt principal est ailleurs : un site sans HTTPS affiche une alerte qui fait fuir les visiteurs. Si votre site est encore en HTTP, notre guide pour passer de HTTP à HTTPS détaille la migration.
Un point souvent mal compris : le cadenas prouve que la connexion est chiffrée et que le domaine est authentifié, pas que le site est honnête. Un site frauduleux peut parfaitement obtenir un certificat de validation de domaine.
Comment fonctionne un certificat SSL
À chaque connexion, le navigateur et le serveur procèdent à une « poignée de main » TLS, en quelques millisecondes :
- le navigateur contacte le serveur et annonce les versions de TLS et les algorithmes qu’il accepte ;
- le serveur répond en présentant son certificat, qui contient notamment le nom de domaine, sa clé publique, l’autorité émettrice et les dates de validité ;
- le navigateur vérifie la chaîne de confiance : le certificat du site est signé par une autorité intermédiaire, elle-même signée par une autorité racine présente dans le magasin de certificats du navigateur ou du système ;
- si tout est valide, les deux parties établissent des clés de session et la suite de l’échange est chiffrée.
Pour consulter le certificat d’un site, cliquez sur l’icône à gauche de l’adresse, puis sur l’option relative à la connexion sécurisée et au certificat. Vous y trouvez le domaine couvert, l’organisation (pour les certificats OV et EV), l’autorité de certification et la date d’expiration.
Les types de certificats SSL
Deux critères distinguent les certificats : le niveau de vérification effectué par l’autorité, et le nombre de domaines couverts. Le chiffrement, lui, est de même niveau quel que soit le type.
Selon le niveau de validation
- Validation de domaine (DV) : l’autorité vérifie seulement que le demandeur contrôle le domaine (fichier déposé sur le site, enregistrement DNS ou e-mail). L’émission est automatique, en quelques minutes. C’est le type le plus répandu, et celui que délivrent les offres gratuites.
- Validation d’organisation (OV) : l’autorité vérifie en plus l’existence de l’organisation (documents officiels, registres). Le nom de l’entreprise figure dans le certificat.
- Validation étendue (EV) : la vérification de l’entreprise est la plus approfondie, avec un délai d’émission plus long. Pendant des années, le nom de l’entreprise s’affichait en vert dans la barre d’adresse. Ce n’est plus le cas : depuis Chrome 77 (2019), l’indication EV a été déplacée dans le panneau d’informations du site, et Firefox a fait de même.
Selon les domaines couverts
- Domaine unique : un seul nom (en général avec et sans « www »).
- Wildcard : un domaine et tous ses sous-domaines d’un même niveau, sous la forme *.exemple.fr (blog.exemple.fr, boutique.exemple.fr, etc.).
- Multi-domaines (SAN ou UCC) : plusieurs noms de domaine différents dans un même certificat.
Durée de validité : de 398 à 47 jours d’ici 2029
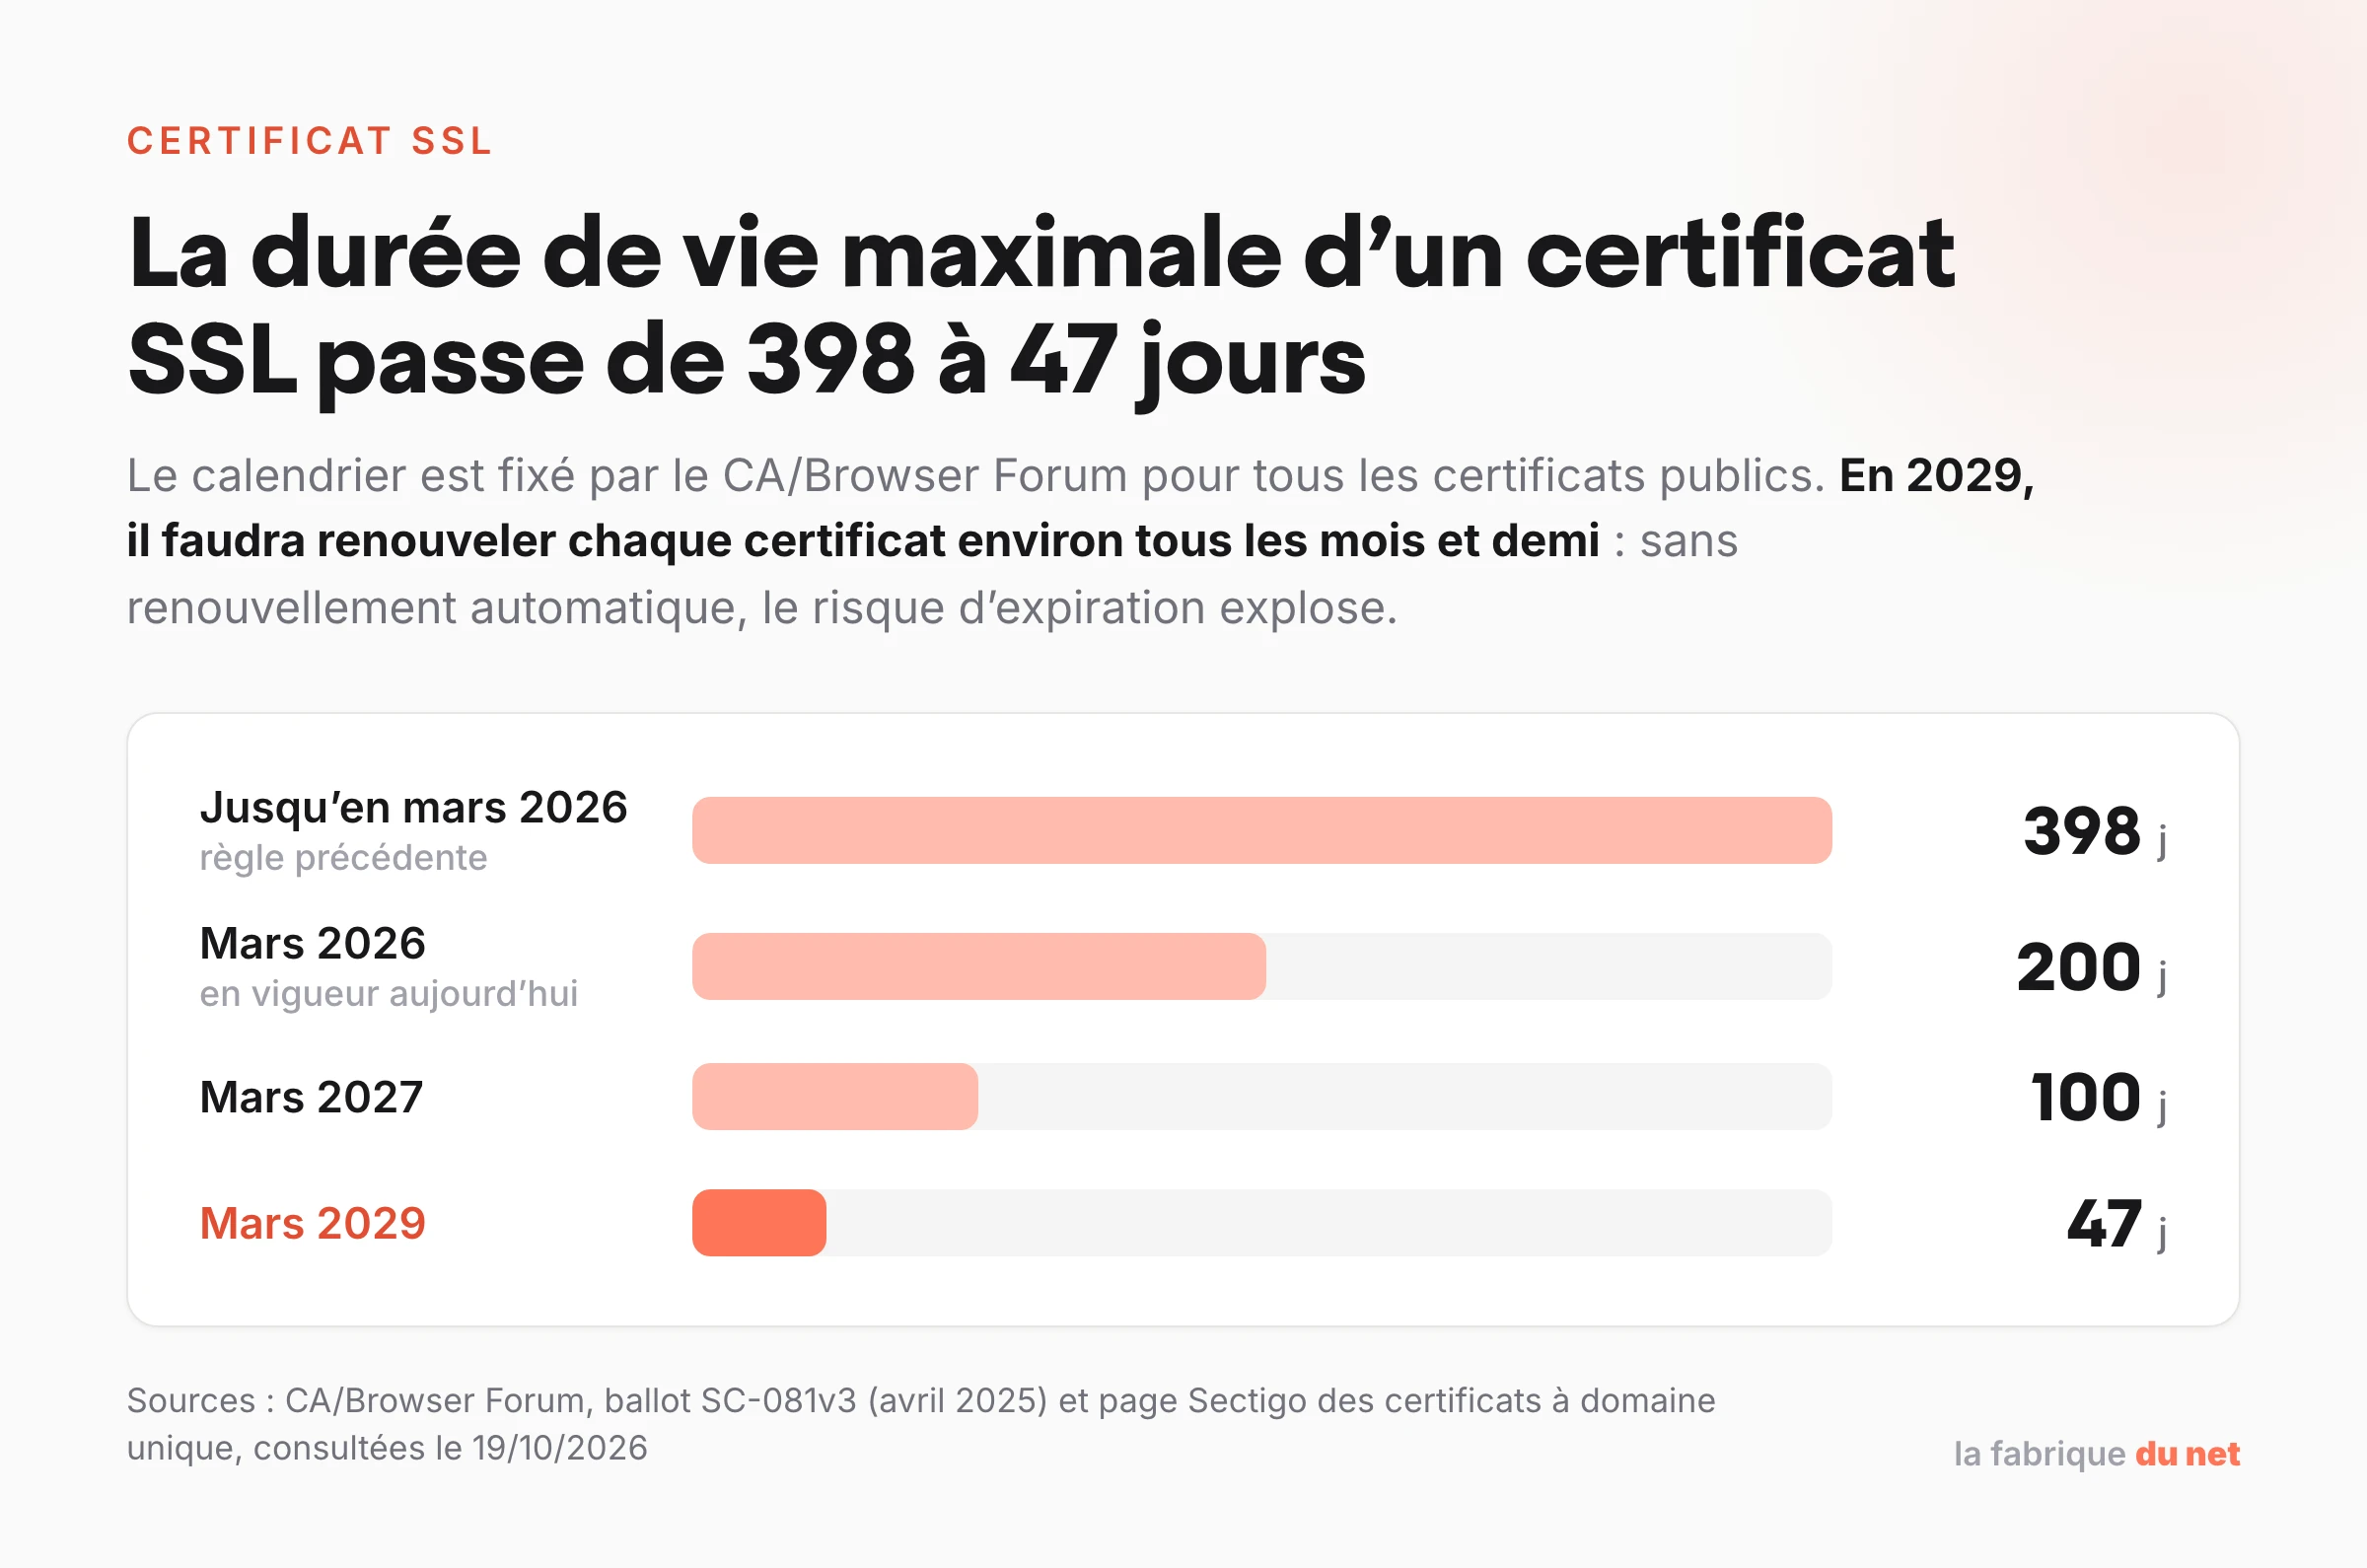
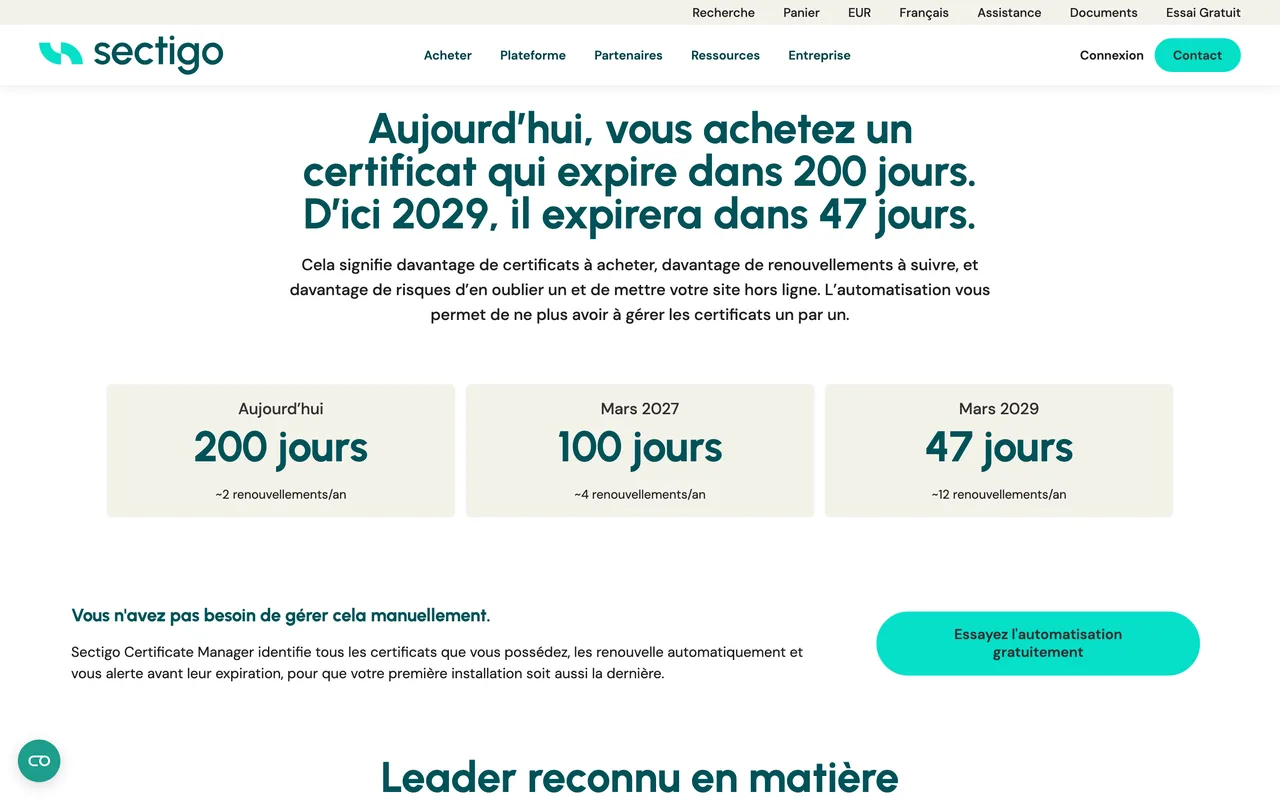
C’est le changement le plus important pour les propriétaires de sites. En avril 2025, le CA/Browser Forum, qui réunit autorités de certification et éditeurs de navigateurs, a adopté le ballot SC-081v3, qui réduit progressivement la durée maximale des certificats publics de 398 jours à 47 jours, entre mars 2026 et mars 2029. Le calendrier, tel que l’affiche Sectigo sur sa page produit :
- depuis mars 2026 : 200 jours maximum, soit environ 2 renouvellements par an ;
- à partir de mars 2027 : 100 jours, environ 4 renouvellements par an ;
- à partir de mars 2029 : 47 jours, environ 12 renouvellements par an.
Concrètement, acheter un « certificat d’un an » signifie désormais acheter un abonnement pendant lequel le certificat sera réémis plusieurs fois. Le renouvellement automatique, via le protocole ACME ou l’outil de votre hébergeur, devient indispensable : un oubli entraîne une alerte bloquante dans le navigateur. Les certificats gratuits de Let’s Encrypt sont déjà valables 90 jours par défaut, avec une option à 6 jours, selon sa FAQ.
Prix d’un certificat SSL en 2026
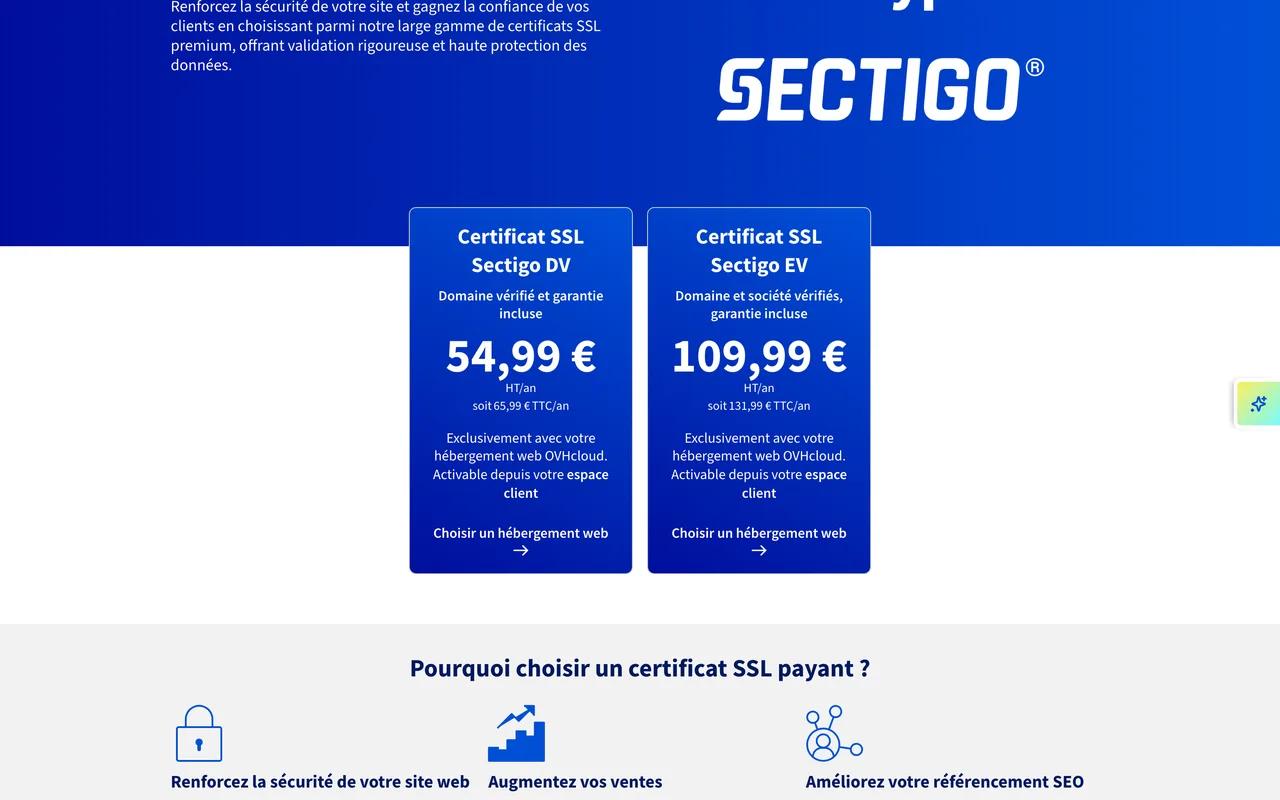
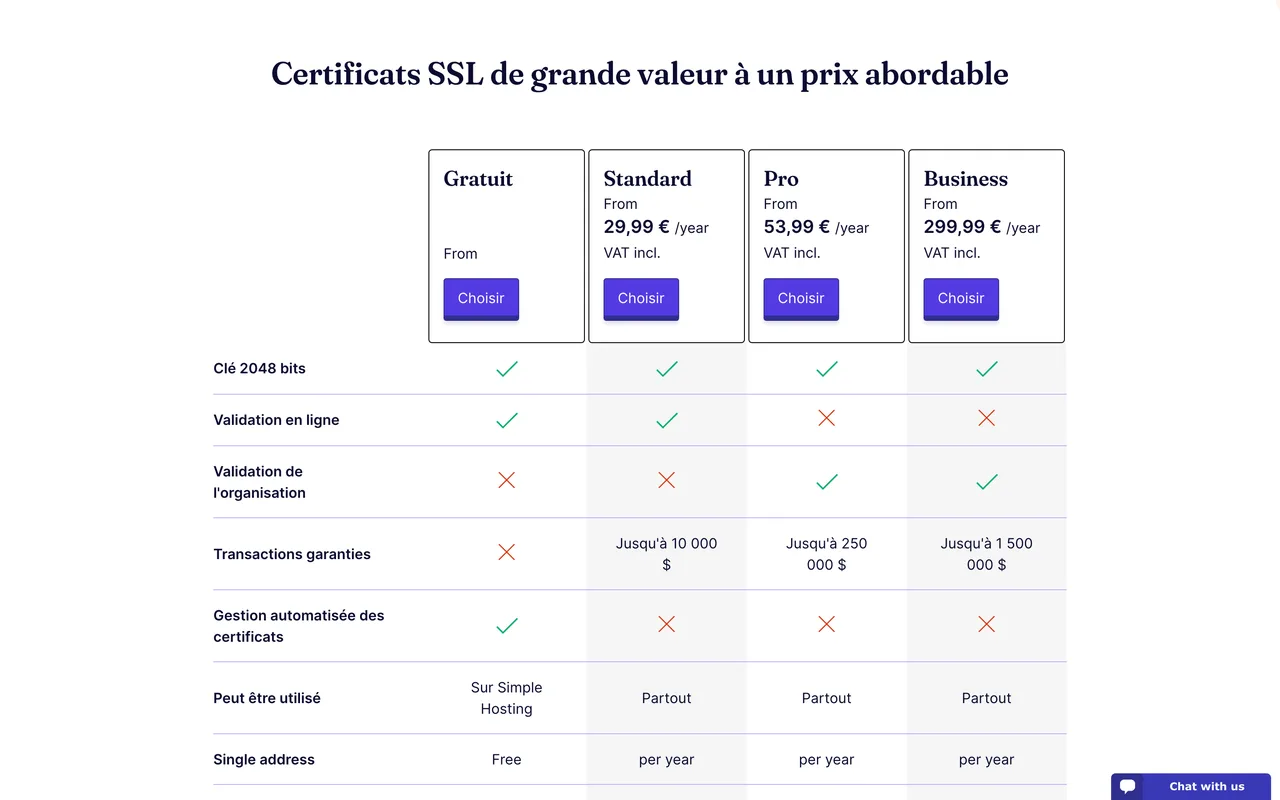
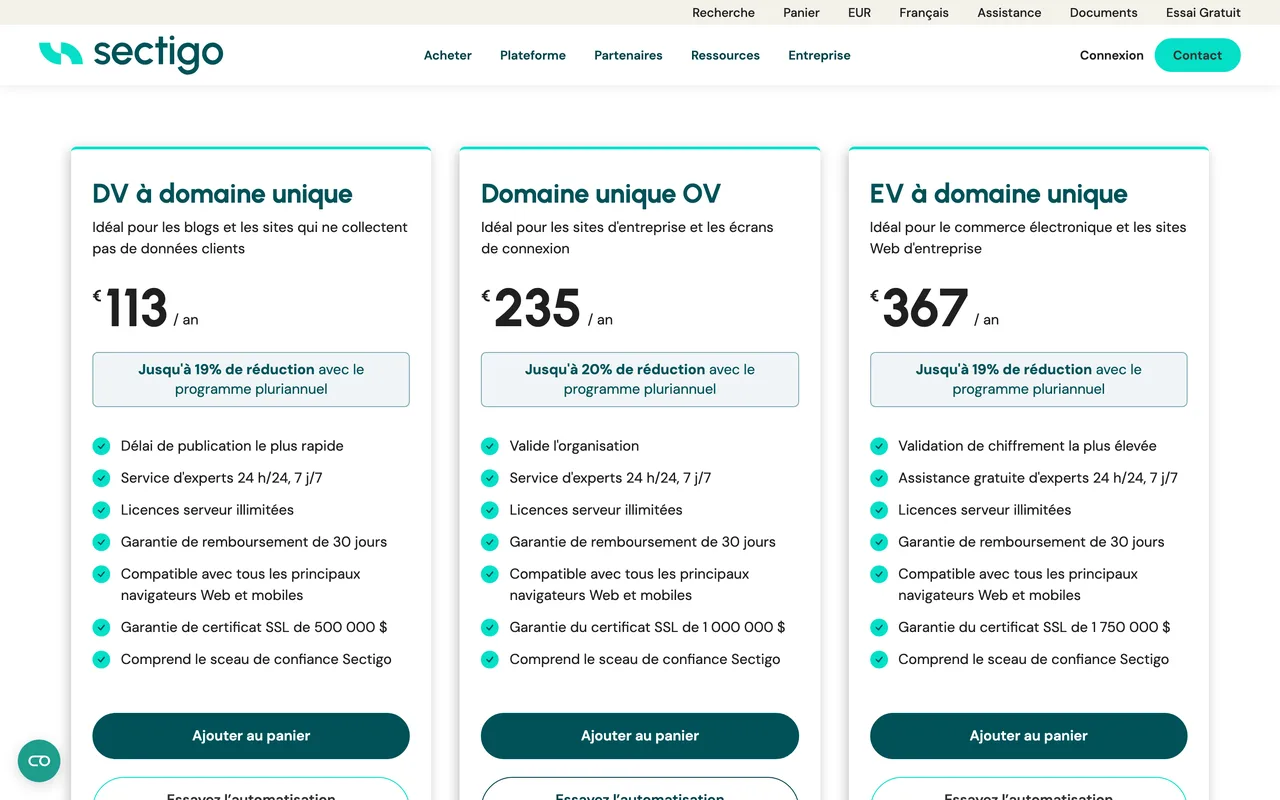
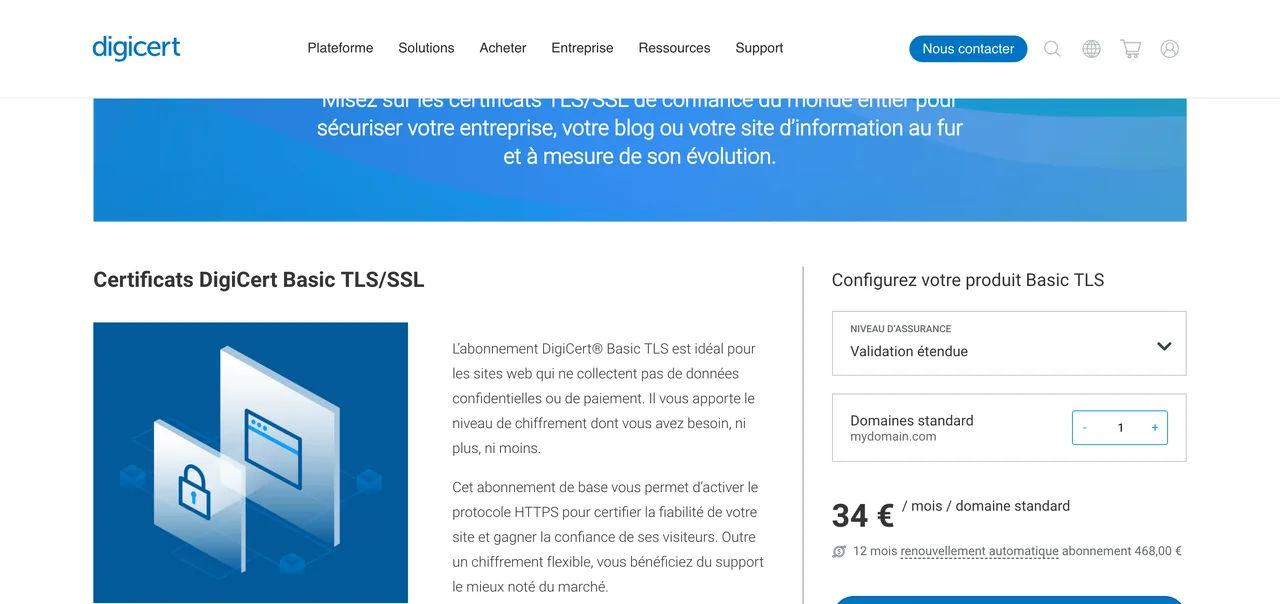
Le 19/10/2026, nous avons consulté les pages tarifaires publiques d’un hébergeur (OVHcloud), d’un registrar (Gandi), de deux autorités de certification (Sectigo et DigiCert) et des offres gratuites (Let’s Encrypt, ZeroSSL, Cloudflare). Chaque prix ci-dessous est celui affiché ce jour-là, hors promotion, et figure sur la capture d’écran qui l’accompagne. Nous n’avons acheté aucun certificat et n’avons pas testé les supports clients. Aucun de ces fournisseurs ne nous a rémunérés pour figurer ici.
| Fournisseur | Offre | Prix affiché le 19/10/2026 |
|---|---|---|
| Let’s Encrypt | DV, domaine unique ou wildcard | Gratuit |
| ZeroSSL | Offre Free, 3 certificats de 90 jours | 0 $ |
| OVHcloud | Let’s Encrypt DV, inclus dans l’hébergement | Gratuit |
| OVHcloud | Sectigo DV, avec un hébergement OVHcloud | 54,99 € HT/an (65,99 € TTC) |
| OVHcloud | Sectigo EV, avec un hébergement OVHcloud | 109,99 € HT/an (131,99 € TTC) |
| Gandi | Standard (DV) | À partir de 29,99 € TTC/an |
| Gandi | Pro (OV) | À partir de 53,99 € TTC/an |
| Gandi | Business (EV) | À partir de 299,99 € TTC/an |
| Sectigo (en direct) | DV / OV / EV, domaine unique | 113 € / 235 € / 367 € par an |
| DigiCert | Basic TLS, validation étendue présélectionnée | 468 € pour un abonnement de 12 mois |
Trois constats ressortent de ce relevé. Le même certificat Sectigo DV coûte environ deux fois moins cher via un hébergeur qu’en direct chez Sectigo : les revendeurs achètent en volume. L’écart de prix entre DV, OV et EV paie la vérification de l’entreprise et la garantie financière, pas un meilleur chiffrement. Enfin, les wildcards et les multi-domaines, que nous n’avons pas relevés ici, sont facturés plus cher que les certificats à domaine unique.
Le certificat n’est qu’un poste du budget de votre site : pour une vue d’ensemble, voir notre article sur le coût d’hébergement d’un site web.
Certificat SSL gratuit : les solutions
Let’s Encrypt
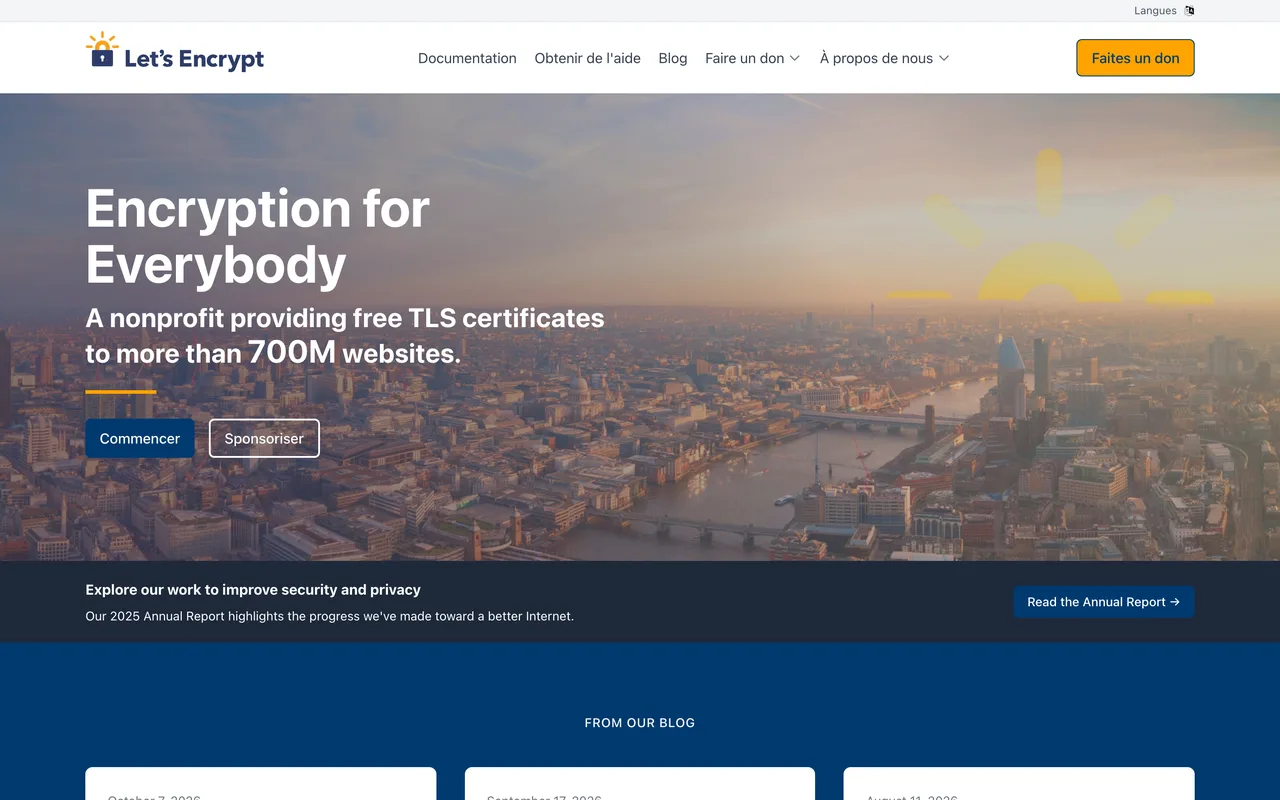
Let’s Encrypt est une autorité de certification gratuite et à but non lucratif, gérée par l’Internet Security Research Group (ISRG). Elle délivre uniquement des certificats DV, y compris des wildcards (avec une validation par enregistrement DNS), valables 90 jours et renouvelés automatiquement via le protocole ACME. Elle n’émet ni OV ni EV, car leur vérification ne peut pas être automatisée. Sa page d’accueil revendique plus de 700 millions de sites protégés.
Dans la pratique, la plupart des hébergeurs web incluent un certificat gratuit renouvelé automatiquement : OVHcloud installe par défaut un certificat Let’s Encrypt sur ses hébergements, Gandi offre son certificat Standard avec son hébergement web, d’après leurs pages consultées le 19/10/2026. Si vous choisissez ou changez d’hébergeur, vérifiez ce point : notre comparatif des hébergeurs web vous aide à faire le tri.
ZeroSSL
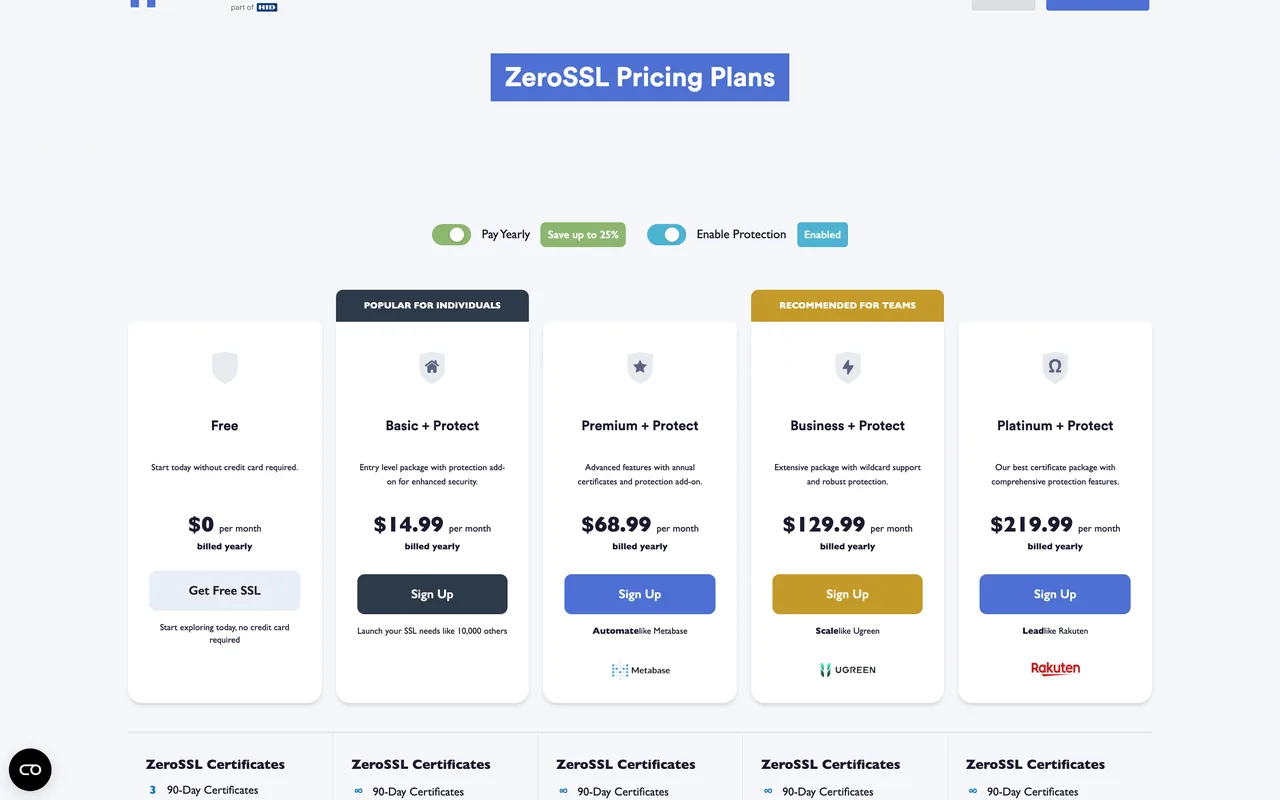
ZeroSSL est une autorité de certification qui propose une offre gratuite limitée à 3 certificats de 90 jours, avec une interface web, une API et la compatibilité ACME. Les offres payantes, facturées en dollars, ajoutent des certificats d’un an, des wildcards et du support.
SSL For Free
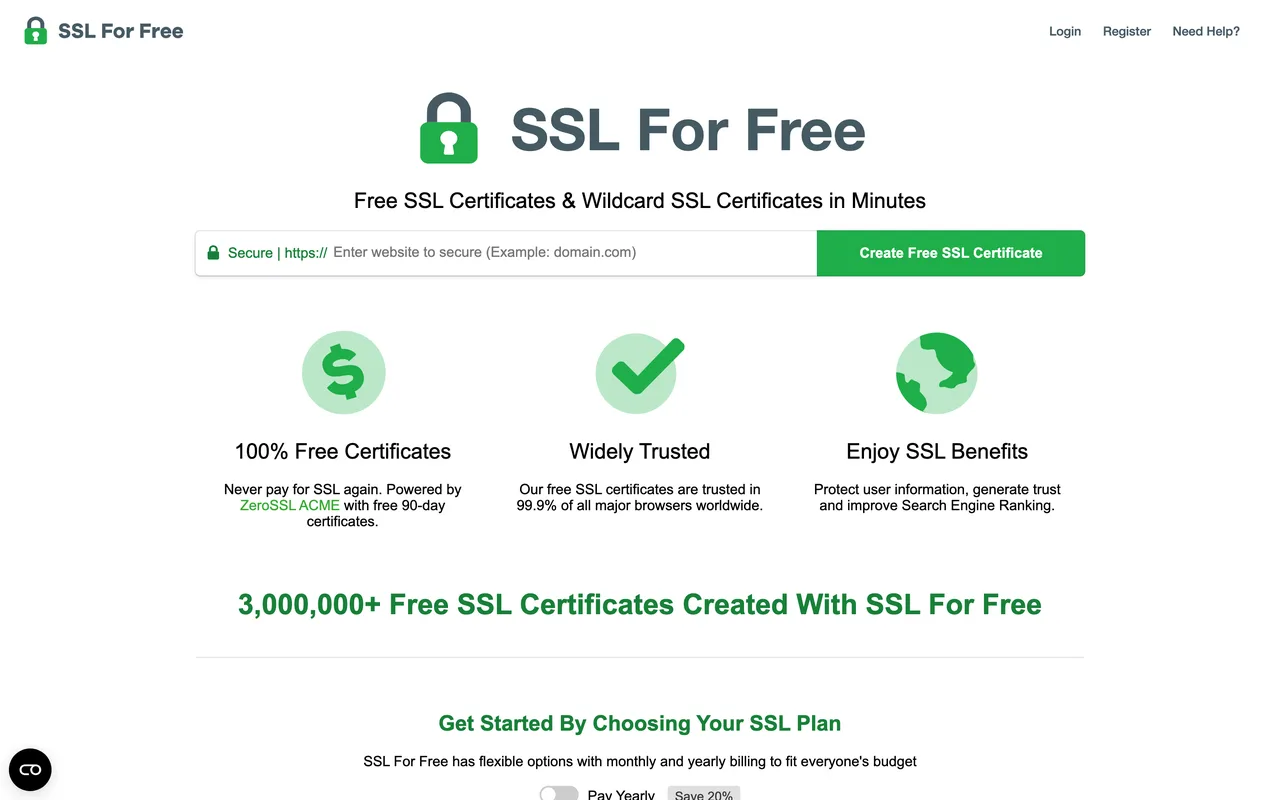
SSL For Free génère des certificats gratuits de 90 jours depuis le navigateur. Le service indique lui-même s’appuyer sur ZeroSSL et son infrastructure ACME : ce n’est donc pas une autorité distincte, mais une porte d’entrée simplifiée. Le renouvellement reste à votre charge si vous ne passez pas par un client ACME.
Cloudflare
Si votre domaine passe par le réseau Cloudflare, un certificat TLS est fourni gratuitement entre les visiteurs et Cloudflare. Il faut tout de même sécuriser la liaison entre Cloudflare et votre serveur pour que la connexion soit chiffrée de bout en bout.
Certificat gratuit ou payant : lequel choisir
Le chiffrement étant identique, le choix dépend de ce que vous attendez en plus :
- Site vitrine, blog, site d’association, boutique e-commerce classique : un DV gratuit renouvelé automatiquement suffit. Lorsque le paiement passe par la page d’un prestataire de paiement, la saisie bancaire se fait sur ses propres serveurs sécurisés.
- Entreprise qui veut que son identité figure dans le certificat (banque, assurance, administration, plateforme qui traite des données sensibles) : un OV ou un EV, en sachant que l’information n’est plus visible dans la barre d’adresse.
- Besoin d’une garantie financière ou d’un support contractuel : les offres payantes incluent une garantie (de 500 000 $ à 1 750 000 $ selon le niveau chez Sectigo) et une assistance.
- Nombreux sous-domaines ou domaines : un wildcard ou un multi-domaines, gratuit chez Let’s Encrypt pour le wildcard DV, payant ailleurs.
Comment obtenir ou acheter un certificat SSL
Via votre hébergeur, la voie la plus simple
Dans la grande majorité des cas, l’espace client de l’hébergeur propose d’activer un certificat Let’s Encrypt gratuit, installé et renouvelé automatiquement. Les hébergeurs revendent aussi des certificats payants, souvent moins chers qu’en direct, mais parfois réservés aux sites qu’ils hébergent (c’est le cas chez OVHcloud). Pour mieux comprendre le rôle de votre prestataire, voir notre article hébergeur web : définition et rôle.
Auprès d’une autorité ou d’un revendeur
Si vous gérez votre propre serveur ou avez besoin d’un OV ou d’un EV, les étapes sont les suivantes :
- Choisir le type (DV, OV, EV) et la couverture (domaine unique, wildcard, multi-domaines).
- Générer sur le serveur une demande de signature de certificat (CSR) et la clé privée associée, qui ne doit jamais quitter le serveur.
- Commander le certificat et transmettre la CSR.
- Valider le contrôle du domaine (fichier, DNS ou e-mail) et, pour OV ou EV, fournir les justificatifs de l’entreprise.
- Installer le certificat et les certificats intermédiaires sur le serveur, puis forcer la redirection vers HTTPS.
- Mettre en place le renouvellement, idéalement automatisé, compte tenu des durées de validité qui raccourcissent.
Pour un site qui collecte des données sensibles, la sécurité ne s’arrête pas au certificat. Un prestataire spécialisé peut auditer l’ensemble de la configuration : voir notre annuaire des prestataires en cybersécurité.
Questions fréquentes sur les certificats SSL
À quoi sert un certificat SSL ?
À chiffrer les échanges entre le navigateur et le site, à authentifier le domaine visité et à garantir que les contenus ne sont pas modifiés en transit. Il permet l’accès en HTTPS sans alerte du navigateur.
Quel est le prix d’un certificat SSL ?
Il peut être gratuit (Let’s Encrypt, inclus chez la plupart des hébergeurs). En payant, comptez, d’après nos relevés du 19/10/2026, 29,99 € TTC par an chez Gandi ou 54,99 € HT par an chez OVHcloud pour un DV, jusqu’à 113 € en direct chez Sectigo. En validation étendue, les prix relevés vont de 109,99 € HT (OVHcloud) à 367 € (Sectigo) par an.
Quel est le coût d’un certificat SSL pour une entreprise ?
Le coût dépend du niveau de validation et du nombre de domaines. Une PME avec un site vitrine n’a souvent rien à payer de plus que son hébergement. Une entreprise qui veut un OV ou un EV, ou un wildcard payant, doit prévoir de quelques dizaines à quelques centaines d’euros par an, plus le temps de gestion des renouvellements.
Quel est le prix d’un certificat DigiCert ?
DigiCert vend ses certificats sous forme d’abonnement. Le 19/10/2026, sa page DigiCert Basic TLS affichait 468 € pour 12 mois au niveau de validation présélectionné (validation étendue), le prix variant selon le niveau d’assurance et le nombre de domaines. C’est l’une des offres les plus chères du marché, positionnée sur les grandes entreprises.
C’est quoi le paiement sécurisé SSL ?
C’est une page de paiement servie en HTTPS : les données de carte saisies sont chiffrées entre votre navigateur et le serveur qui les reçoit. Le cadenas indique que la connexion est protégée, pas que le marchand est fiable. Vérifiez aussi l’adresse exacte du site et la réputation du vendeur avant de payer.
Qui donne le certificat SSL ?
Les certificats sont délivrés par des autorités de certification (AC, ou CA en anglais) reconnues par les navigateurs : Let’s Encrypt, Sectigo, DigiCert, GlobalSign ou ZeroSSL par exemple. Hébergeurs et registrars en sont souvent revendeurs.
Où trouver un certificat SSL ?
D’abord dans l’espace client de votre hébergeur, qui propose presque toujours un certificat gratuit. Sinon, auprès d’un registrar (Gandi par exemple), d’un revendeur ou directement d’une autorité de certification.
Où puis-je acheter un certificat SSL ?
Chez votre hébergeur (souvent le moins cher, parfois réservé à ses clients), chez un registrar, ou en direct auprès d’une autorité comme Sectigo ou DigiCert. Comparez à niveau de validation et couverture égaux.
Comment obtenir un certificat SSL ?
Activez-le dans l’espace client de votre hébergeur si l’option existe. Sinon, générez une CSR sur votre serveur, commandez le certificat, validez le contrôle du domaine, installez-le et automatisez son renouvellement.
Où puis-je obtenir un certificat SSL gratuit ?
Chez Let’s Encrypt (directement avec un client ACME comme Certbot, ou via votre hébergeur), chez ZeroSSL (3 certificats de 90 jours en offre gratuite), via SSL For Free, ou avec Cloudflare si votre domaine passe par son réseau.
Comment avoir un certificat HTTPS gratuitement ?
Le plus simple est d’activer le certificat Let’s Encrypt proposé par votre hébergeur. Sur votre propre serveur, un client ACME l’obtient et le renouvelle automatiquement.
Qu’est-ce qu’un certificat wildcard ?
Un certificat qui couvre un domaine et tous ses sous-domaines d’un même niveau, noté *.exemple.fr. Il évite de gérer un certificat par sous-domaine. Let’s Encrypt en délivre gratuitement, à condition de valider le domaine par un enregistrement DNS.
Quelle est la durée de vie d’un certificat SSL ?
Depuis mars 2026, 200 jours au maximum pour un certificat public, puis 100 jours à partir de mars 2027 et 47 jours à partir de mars 2029, selon le calendrier adopté par le CA/Browser Forum. Les certificats Let’s Encrypt durent 90 jours.
Comment vérifier le certificat SSL d’un site ?
Cliquez sur l’icône à gauche de l’adresse dans le navigateur, puis sur les informations de connexion sécurisée : vous verrez le domaine couvert, l’autorité émettrice et la date d’expiration.
En résumé
Un certificat SSL est indispensable à tout site, mais il n’a pas besoin d’être cher : un DV gratuit renouvelé automatiquement couvre la majorité des besoins. Les certificats OV et EV se justifient quand l’identité de l’entreprise doit être vérifiée et qu’une garantie ou un support sont attendus. Le vrai sujet de 2026 est la durée de validité, qui passe progressivement à 47 jours : assurez-vous dès maintenant que vos certificats se renouvellent sans intervention manuelle.
Notez cet article